
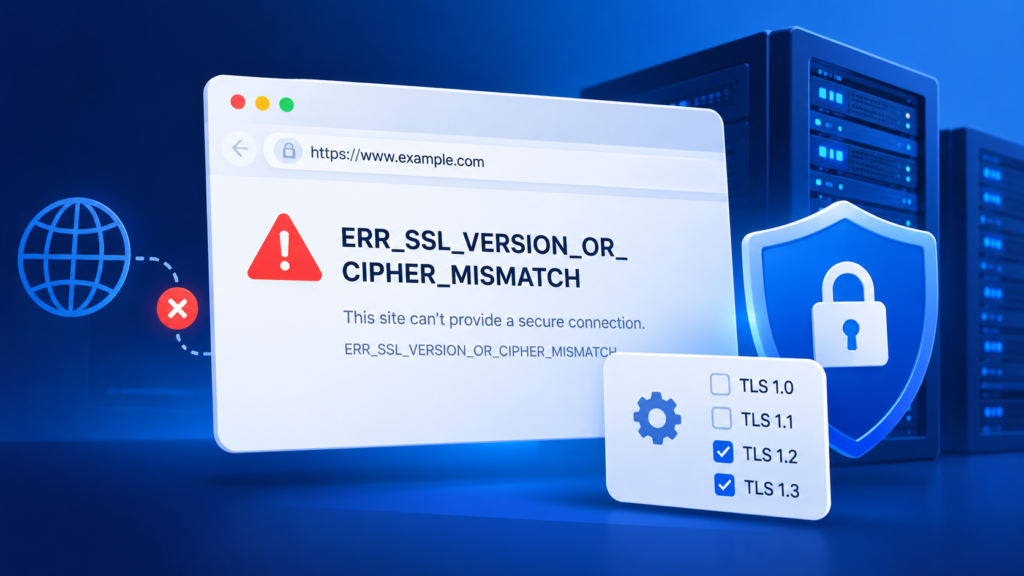
De foutmelding ERR_SSL_VERSION_OR_CIPHER_MISMATCH verschijnt wanneer Google Chrome geen beveiligde HTTPS-verbinding met een website tot stand kan brengen. Dit duidt er meestal op dat de browser en de server het niet eens kunnen worden over compatibele versleutelingsinstellingen, hoewel bepaalde problemen met SSL-certificaten en CDN-configuraties deze foutmelding ook kunnen veroorzaken.
Als u een website bezoekt, ligt het probleem mogelijk buiten uw controle. Als u de website beheert, moet u de SSL/TLS-configuratie ervan controleren.
In deze handleiding wordt uitgelegd wat de oorzaak van de fout is en hoe u deze veilig kunt verhelpen.
Wat betekent ERR_SSL_VERSION_OR_CIPHER_MISMATCH?
Wanneer je een HTTPS-website opent, voeren je browser en de server een TLS-handshake uit. Tijdens deze uitwisseling komen ze een versleutelingsprotocol en een cipher suite overeen voordat ze de websitegegevens veilig verzenden.
Als ze geen compatibele verbinding tot stand kunnen brengen, kan Chrome het volgende weergeven:
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Firefox kan een andere melding weergeven, zoals SSL_ERROR_NO_CYPHER_OVERLAP.
Moderne websites zouden TLS 1.2 en bij voorkeur TLS 1.3 moeten ondersteunen. Oudere protocollen, waaronder TLS 1.0 en TLS 1.1, worden niet langer ondersteund door moderne browsers.
De foutmelding betekent niet per se dat een website is gehackt. Het betekent dat de browser de verwachte beveiligde verbinding niet tot stand kon brengen.
Wat is de oorzaak van deze SSL-fout?
Er zijn verschillende oorzaken waardoor een HTTPS-verbinding niet werkt.
- Verouderde TLS-protocollen: De server ondersteunt alleen versleutelingsprotocollen die door moderne browsers worden geweigerd.
- Niet-compatibele cipher suites: De browser en de server beschikken niet over versleutelingsalgoritmen die door beide worden ondersteund.
- Problemen met de certificaatconfiguratie: De server of het CDN biedt geen geschikt certificaat aan voor de aangevraagde hostnaam.
- Cloudflare-configuratie: Een certificaat is mogelijk nog in activering of een subdomein valt mogelijk niet onder het huidige certificaat.
- Verouderde clientsoftware: een oudere browser, een ouder besturingssysteem of een ouder netwerkbeveiligingsproduct ondersteunt mogelijk de versleutelingsinstellingen van de server niet.
De juiste oplossing hangt af van waar het probleem zijn oorsprong vindt.
Hoe ERR_SSL_VERSION_OR_CIPHER_MISMATCH op te lossen
1. Controleer of het probleem zich op één website voordoet
Bepaal eerst of de fout op één website of op meerdere websites optreedt.
Als slechts één website niet werkt, heeft het probleem waarschijnlijk te maken met de server, het certificaat of de CDN-configuratie van die website.
Als meerdere, onderling niet-gerelateerde websites niet werken, controleer dan uw browser, besturingssysteem, netwerkverbinding en beveiligingssoftware.
Probeer de betreffende website te openen in een andere, bijgewerkte browser of op een ander apparaat. Deze eenvoudige test kan helpen de oorzaak te achterhalen.
2. Controleer het SSL-certificaat van de website
Als u de website beheert, begin dan met het controleren van de openbare SSL/TLS-configuratie.
Gebruik de gratis SSL Labs Server Test om het domein te onderzoeken.
Let op:
- Vervaldatum en geldigheidsduur van het certificaat.
- Dekking van hostnamen, inclusief
wwwen subdomeinen. - Configuratie van de certificaatketen.
- Ondersteunde TLS-versies en cipher suites.
SSL Labs stelt configuratieproblemen vast, maar werkt geen certificaten bij en wijzigt geen serverinstellingen.
Als uw certificaat is verlopen, vernieuw het dan en controleer of de webserver of reverse proxy het vervangende certificaat correct presenteert.
Certificaatproblemen kunnen verschillende browserfouten veroorzaken, dus ga er niet vanuit dat elke certificaatwaarschuwing een coderingsconflict is.
3. Schakel moderne TLS-versies in
Uw webserver moet moderne versleutelingsprotocollen ondersteunen.
Voor de meeste openbare websites bieden TLS 1.2 en TLS 1.3 een redelijke basis voor compatibiliteit en beveiliging.
Als de server alleen TLS 1.0 of TLS 1.1 ondersteunt, kunnen moderne browsers de verbinding weigeren.
Websitebeheerders moeten de SSL/TLS-instellingen in Apache, Nginx of hun hostingcontrolepaneel controleren.
Schakel geschikte moderne cipher suites in en verwijder verouderde protocollen. Als de serversoftware te oud is om deze te ondersteunen, is wellicht een upgrade nodig.
Schakel geen verouderde versleuteling in alleen maar om een oude browser verbinding te laten maken. Dat verzwakt de beveiliging voor andere bezoekers.
4. Controleer de SSL-instellingen van Cloudflare
Als uw website gebruikmaakt van Cloudflare, kan de fout afkomstig zijn van het edge-certificaat van Cloudflare in plaats van uw oorspronkelijke server.
Cloudflare noemt verschillende mogelijke oorzaken, waaronder:
- Een certificaat waarvan de activering nog niet is voltooid.
- Een aangepast certificaat waarvan de geldigheidsduur is verstreken.
- Een hostnaam die niet onder het actieve certificaat valt.
- Onjuiste proxy-instellingen voor een DNS-record.
Om dit te controleren, opent u uw Cloudflare-dashboard en gaat u naar SSL/TLS → Edge-certificaten.
Controleer of het betreffende certificaat actief is en het betreffende domein of subdomein dekt.
De standaard Universal SSL-certificaten van Cloudflare dekken doorgaans het hoofddomein en de subdomeinen op het eerste niveau. Voor een hostnaam op een lager niveau, zoals app.dev.example.com, is mogelijk aanvullende certificaatdekking vereist.
Zorg er voor end-to-end HTTPS ook voor dat uw oorspronkelijke server over een geschikt certificaat beschikt. De Full (strict) -modus van Cloudflare valideert het oorspronkelijke certificaat en verdient de voorkeur wanneer deze correct is geconfigureerd.
5. Test de TLS-verbinding van de server
Als je toegang hebt tot de terminal, kan OpenSSL helpen bij het opsporen van handshake-problemen.
Voer de volgende opdracht uit en vervang het voorbeelddomein door uw website:
openssl s_client -connect example.com:443 -servername example.com -tls1_2 -briefHiermee wordt getest of de server een TLS 1.2-verbinding tot stand kan brengen en wordt informatie over het resultaat weergegeven.
U kunt ook TLS 1.3 testen:
openssl s_client -connect example.com:443 -servername example.com -tls1_3 -briefEen mislukte handshake kan wijzen op niet-ondersteunde protocolversies, incompatibele instellingen of een ander verbindingsprobleem.
Als uw website gebruikmaakt van meerdere servers of IP-adressen, controleer deze dan afzonderlijk. Eén verkeerd geconfigureerde server kan leiden tot af en toe optredende HTTPS-storingen.
6. Werk je browser en besturingssysteem bij
Als je een bezoeker bent en de website op andere apparaten wel werkt, werk dan je browser en besturingssysteem bij.
Een verouderd systeem biedt mogelijk geen ondersteuning voor de huidige TLS-protocollen of vertrouwde certificaatautoriteiten.
Controleer ook de datum en tijd op je apparaat, aangezien onjuiste instellingen problemen met de certificaatvalidatie kunnen veroorzaken.
Het wissen van browsergegevens kan bij bepaalde lokale problemen helpen, maar lost over het algemeen geen incompatibele TLS-configuratie op de server van de website op.
7. Controleer beveiligingssoftware zonder de bescherming uit te schakelen
Sommige antivirusprogramma’s, bedrijfsproxyservers en netwerkbeveiligingstools controleren HTTPS-verkeer. Een onjuist geconfigureerde controle kan beveiligde verbindingen verstoren.
Als het probleem alleen op een beheerd netwerk optreedt, neem dan contact op met uw netwerkbeheerder.
Schakel uw firewall of antivirusbescherming niet uit om de fout te omzeilen. De betere oplossing is om de conflicterende configuratie te identificeren en te corrigeren.
Hoe SSL/TLS-fouten te voorkomen
Website-eigenaren kunnen toekomstige HTTPS-problemen verminderen door regelmatig onderhoud uit te voeren:
- Verleng SSL-certificaten vóór de vervaldatum en houd toezicht op automatische verlengingen.
- Houd webservers, besturingssystemen en beveiligingsbibliotheken up-to-date.
- Zorg ervoor dat compatibiliteit met TLS 1.2 en TLS 1.3 behouden blijft.
- Controleer de certificaatdekking bij het toevoegen van domeinen of subdomeinen.
- Test HTTPS na het wijzigen van DNS-, CDN-instellingen of serverconfiguraties.
Als je na het installeren van een certificaat te maken krijgt met HTTPS-omleidingslussen, kun je in onze handleiding voor het oplossen van het probleem ERR_TOO_MANY_REDIRECTS meer lezen over dit specifieke probleem.
Voor website-eigenaren die de voorkeur geven aan hosting waarbij SSL-certificaten zijn inbegrepen, biedt de shared hosting van ZYNOO SSL-certificaten aan, naast hosting- en ondersteuningsdiensten.
Veelgestelde vragen
Meestal niet veilig. De browser is er niet in geslaagd een compatibele, versleutelde verbinding tot stand te brengen. Probeer de waarschuwing niet te negeren, maar corrigeer de onderliggende TLS- of certificaatconfiguratie.
Problemen met certificaten kunnen leiden tot HTTPS-fouten, en een verlopen of ontbrekend Cloudflare-edge-certificaat kan deze fout veroorzaken. Een verlopen certificaat kan echter ook een andere browserwaarschuwing geven.
Meestal niet. Problemen met de browsercache zijn niet de belangrijkste oorzaak van discrepanties tussen TLS-versies of versleutelingsalgoritmen. Als de server alleen verouderde versleuteling ondersteunt, moet de configuratie ervan worden aangepast.
Nee. Deze protocollen zijn verouderd. Werk de server of client bij, zodat deze in plaats daarvan TLS 1.2 of TLS 1.3 ondersteunt.
Conclusie
ERR_SSL_VERSION_OR_CIPHER_MISMATCH geeft aan dat er geen beveiligde HTTPS-verbinding tot stand kon worden gebracht.
Bezoekers kunnen beginnen met het gebruik van een andere browser of een ander apparaat en het installeren van software-updates. Websitebeheerders moeten prioriteit geven aan certificaatdekking, ondersteunde TLS-versies, cipher suites en CDN-configuratie.
Het doel is niet om de beveiligingscontroles van de browser te omzeilen, maar om een correct geconfigureerde HTTPS-verbinding te herstellen.