

O erro ERR_SSL_VERSION_OR_CIPHER_MISMATCH aparece quando o Google Chrome não consegue estabelecer uma conexão HTTPS segura com um site. Em geral, indica que o navegador e o servidor não conseguem chegar a um acordo sobre configurações de criptografia compatíveis, embora determinados problemas de configuração do certificado SSL e da CDN também possam provocá-lo.
Se você estiver visitando um site, o problema pode estar fora do seu controle. Se você administra o site, precisará verificar a configuração de SSL/TLS.
Este guia explica o que causa o erro e como corrigi-lo com segurança.
O que significa ERR_SSL_VERSION_OR_CIPHER_MISMATCH?
Quando você acessa um site HTTPS, o navegador e o servidor realizam uma negociação TLS. Durante essa troca, eles negociam um protocolo de criptografia e um conjunto de cifras antes de transmitir os dados do site com segurança.
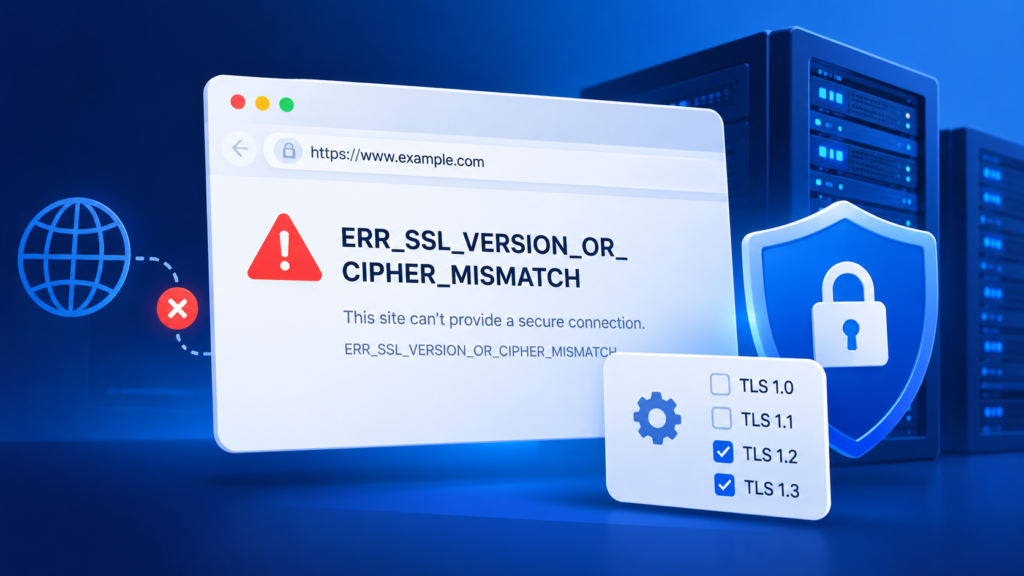
Se não conseguirem estabelecer uma conexão compatível, o Chrome poderá exibir:
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
O Firefox pode mostrar uma mensagem diferente, como SSL_ERROR_NO_CYPHER_OVERLAP.
Sites modernos devem oferecer suporte ao TLS 1.2 e, de preferência, ao TLS 1.3. Protocolos mais antigos, incluindo TLS 1.0 e TLS 1.1, não são mais aceitos pelos navegadores modernos.
O erro não significa necessariamente que o site foi invadido. Significa que o navegador não conseguiu estabelecer a conexão segura esperada.
O que causa esse erro de SSL?
Vários problemas podem impedir o funcionamento de uma conexão HTTPS.
- Protocolos TLS desatualizados: o servidor oferece suporte apenas a protocolos de criptografia rejeitados pelos navegadores modernos.
- Conjuntos de cifras incompatíveis: o navegador e o servidor não têm algoritmos de criptografia compatíveis em comum.
- Problemas na configuração do certificado: o servidor ou a CDN não apresenta um certificado apropriado para o nome de host solicitado.
- Configuração do Cloudflare: um certificado pode ainda estar em processo de ativação, ou um subdomínio pode não estar coberto pelo certificado atual.
- Software cliente desatualizado: um navegador, sistema operacional ou produto de segurança de rede mais antigo pode não oferecer suporte às configurações de criptografia do servidor.
A solução correta depende da origem do problema.
Como corrigir ERR_SSL_VERSION_OR_CIPHER_MISMATCH
1. Verifique se o problema afeta apenas um site
Primeiro, determine se o erro aparece em um único site ou em vários.
Se apenas um site apresentar a falha, é mais provável que o problema esteja relacionado à configuração do servidor, do certificado ou da CDN.
Se vários sites sem relação entre si apresentarem a falha, verifique o navegador, o sistema operacional, a conexão de rede e o software de segurança.
Tente abrir o site afetado em outro navegador atualizado ou em outro dispositivo. Esse teste simples pode ajudar a identificar a causa.
2. Verifique o certificado SSL do site
Se você administra o site, comece verificando sua configuração pública de SSL/TLS.
Use a ferramenta gratuita SSL Labs Server Test para analisar o domínio.
Preste atenção a:
- Data de expiração e validade do certificado.
- Cobertura dos nomes de host, incluindo
wwwe subdomínios. - Configuração da cadeia de certificados.
- Versões TLS e conjuntos de cifras compatíveis.
O SSL Labs identifica problemas de configuração, mas não atualiza certificados nem altera as configurações do servidor.
Se o certificado expirou, renove-o e confirme se o servidor web ou o proxy reverso está apresentando o novo certificado corretamente.
Problemas com certificados podem gerar diferentes erros no navegador. Portanto, não presuma que todo aviso de certificado indique uma incompatibilidade de cifras.
3. Habilite versões modernas do TLS
Seu servidor web deve oferecer suporte a protocolos de criptografia modernos.
Para a maioria dos sites públicos, TLS 1.2 e TLS 1.3 oferecem uma base adequada de compatibilidade e segurança.
Se o servidor oferecer suporte apenas a TLS 1.0 ou TLS 1.1, os navegadores modernos poderão recusar a conexão.
Os administradores do site devem verificar as configurações de SSL/TLS no Apache, no Nginx ou no painel de controle da hospedagem.
Habilite conjuntos de cifras modernos e adequados e remova os protocolos obsoletos. Se o software do servidor for antigo demais para oferecer suporte a eles, talvez seja necessário atualizá-lo.
Evite habilitar criptografia desatualizada apenas para permitir a conexão de um navegador antigo. Isso enfraquece a segurança dos demais visitantes.
4. Verifique as configurações de SSL do Cloudflare
Se o seu site usa o Cloudflare, o erro pode ter origem no certificado de borda, e não no servidor de origem.
O Cloudflare aponta várias causas possíveis, incluindo:
- Um certificado cuja ativação ainda não foi concluída.
- Um certificado personalizado expirado.
- Um nome de host não coberto pelo certificado ativo.
- Configurações de proxy incorretas para um registro DNS.
Para investigar, abra o painel do Cloudflare e acesse SSL/TLS → Edge Certificates.
Verifique se o certificado relevante está ativo e cobre o domínio ou subdomínio afetado.
Os certificados Universal SSL padrão do Cloudflare geralmente cobrem o domínio principal e os subdomínios de primeiro nível. Um nome de host mais profundo, como app.dev.example.com, pode exigir cobertura adicional do certificado.
Para ter HTTPS de ponta a ponta, verifique também se o servidor de origem tem um certificado adequado. O modo Full (strict) do Cloudflare valida o certificado de origem e é preferível quando está configurado corretamente.
5. Teste a conexão TLS do servidor
Se você tiver acesso ao terminal, o OpenSSL pode ajudar a identificar problemas na negociação TLS.
Execute o comando a seguir, substituindo o domínio de exemplo pelo do seu site:
openssl s_client -connect example.com:443 -servername example.com -tls1_2 -briefEsse teste verifica se o servidor consegue negociar uma conexão TLS 1.2 e exibe informações sobre o resultado.
Você também pode testar o TLS 1.3:
openssl s_client -connect example.com:443 -servername example.com -tls1_3 -briefUma falha na negociação pode indicar versões de protocolo incompatíveis, configurações incompatíveis ou outro problema de conexão.
Se o seu site usa vários servidores ou endereços IP, verifique cada um separadamente. Um único servidor configurado incorretamente pode causar falhas intermitentes de HTTPS.
6. Atualize o navegador e o sistema operacional
Se você está visitando o site e ele funciona em outros dispositivos, atualize seu navegador e sistema operacional.
Um sistema desatualizado pode não oferecer suporte aos protocolos TLS atuais ou às autoridades certificadoras confiáveis.
Verifique também a data e a hora do dispositivo, pois configurações incorretas podem causar problemas na validação de certificados.
Limpar os dados do navegador pode ajudar a resolver certos problemas locais, mas geralmente não corrige uma configuração TLS incompatível no servidor do site.
7. Examine o software de segurança sem desativar a proteção
Alguns aplicativos antivírus, proxies corporativos e ferramentas de segurança de rede inspecionam o tráfego HTTPS. Se essa inspeção estiver configurada incorretamente, poderá interferir nas conexões seguras.
Se o problema ocorrer apenas em uma rede gerenciada, entre em contato com o administrador da rede.
Evite desativar o firewall ou a proteção antivírus apenas para contornar o erro. A melhor solução é identificar e corrigir a configuração conflitante.
Como evitar erros de SSL/TLS
Os proprietários de sites podem reduzir futuros problemas de HTTPS com manutenção regular:
- Renove os certificados SSL antes que expirem e monitore as renovações automáticas.
- Mantenha servidores web, sistemas operacionais e bibliotecas de segurança atualizados.
- Mantenha a compatibilidade com TLS 1.2 e TLS 1.3.
- Verifique a cobertura do certificado ao adicionar domínios ou subdomínios.
- Teste o HTTPS após alterar o DNS, as configurações da CDN ou as configurações do servidor.
Se você encontrar loops de redirecionamento HTTPS após instalar um certificado, nosso guia de solução de problemas do ERR_TOO_MANY_REDIRECTS aborda essa questão separadamente.
Para proprietários de sites que preferem uma hospedagem com emissão de certificados SSL incluída, a hospedagem compartilhada da ZYNOO oferece certificados SSL junto com serviços de hospedagem e suporte.
Perguntas frequentes
Em geral, não de forma segura. O navegador não conseguiu estabelecer uma conexão criptografada compatível. Em vez de contornar o aviso, corrija a configuração de TLS ou do certificado que está causando o problema.
Problemas com certificados podem causar falhas de HTTPS, e um certificado de borda do Cloudflare expirado ou ausente pode provocar esse erro. No entanto, um certificado expirado também pode gerar um aviso diferente no navegador.
Geralmente, não. Problemas com o cache do navegador não são uma das principais causas de incompatibilidade de versões TLS ou conjuntos de cifras. Se o servidor oferecer suporte apenas a criptografia desatualizada, sua configuração precisará ser corrigida.
Não. Esses protocolos são obsoletos. Em vez disso, atualize o servidor ou o cliente para oferecer suporte a TLS 1.2 ou TLS 1.3.
Conclusão
ERR_SSL_VERSION_OR_CIPHER_MISMATCH indica que não foi possível estabelecer uma conexão HTTPS segura.
Se você está visitando o site, comece testando outro navegador ou dispositivo e instalando as atualizações de software. Se você administra o site, priorize a cobertura do certificado, as versões TLS e os conjuntos de cifras compatíveis e a configuração da CDN.
O objetivo não é contornar as verificações de segurança do navegador, mas restabelecer uma conexão HTTPS configurada corretamente.