
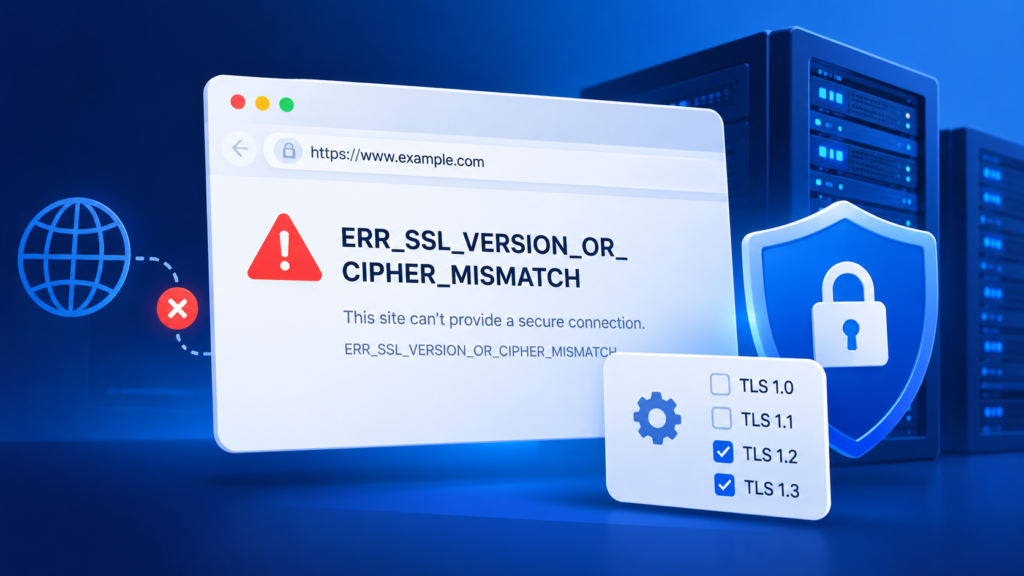
当 Google Chrome 无法与网站建立安全的 HTTPS 连接时,就会出现 ERR_SSL_VERSION_OR_CIPHER_MISMATCH 错误。这通常表示浏览器和服务器无法就兼容的加密设置达成一致,但某些 SSL 证书和 CDN 配置问题也可能触发此错误。
如果您只是访问网站,问题可能不在您的控制范围内。如果您管理该网站,则需要检查其 SSL/TLS 配置。
本指南将说明导致此错误的原因,以及如何安全地修复它。
ERR_SSL_VERSION_OR_CIPHER_MISMATCH 是什么意思?
当您打开 HTTPS 网站时,浏览器和服务器会执行一次 TLS 握手。在此过程中,双方会先协商加密协议和密码套件,然后再安全地传输网站数据。
如果双方无法建立兼容的连接,Chrome 可能会显示:
ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Firefox 可能会显示其他错误消息,例如 SSL_ERROR_NO_CYPHER_OVERLAP。
现代网站应支持 TLS 1.2,最好也支持 TLS 1.3。包括 TLS 1.0 和 TLS 1.1 在内的旧版协议已不再受到现代浏览器支持。
此错误不一定意味着网站遭到入侵,而是表示浏览器未能建立预期的安全连接。
什么原因会导致此 SSL 错误?
多种问题都可能导致 HTTPS 连接无法正常工作。
- TLS 协议过时:服务器仅支持现代浏览器拒绝使用的加密协议。
- 密码套件不兼容:浏览器和服务器没有共同支持的加密算法。
- 证书配置问题:服务器或 CDN 未针对请求的主机名提供合适的证书。
- Cloudflare 配置问题:证书可能仍在激活中,或者当前证书未涵盖某个子域名。
- 客户端软件过时:旧版浏览器、操作系统或网络安全产品可能不支持服务器的加密设置。
正确的解决方法取决于问题的来源。
如何修复 ERR_SSL_VERSION_OR_CIPHER_MISMATCH
1. 检查问题是否只影响一个网站
首先,确定该错误是只出现在一个网站,还是出现在多个网站。
如果只有一个网站无法访问,问题更可能与其服务器、证书或 CDN 配置有关。
如果多个互不相关的网站都无法访问,请检查您的浏览器、操作系统、网络连接和安全软件。
尝试使用另一款已更新的浏览器或另一台设备打开受影响的网站。这个简单的测试有助于缩小问题范围。
2. 检查网站的 SSL 证书
如果您管理该网站,请先检查其公开的 SSL/TLS 配置。
使用免费的 SSL Labs Server Test 检测域名。
重点检查:
- 证书的有效期和有效性。
- 证书涵盖的主机名,包括
www和子域名。 - 证书链配置。
- 受支持的 TLS 版本和密码套件。
SSL Labs 可以识别配置问题,但不会更新证书或更改服务器设置。
如果证书已过期,请续期,并确认 Web 服务器或反向代理已正确提供新证书。
证书问题可能引发多种不同的浏览器错误,因此不要认为所有证书警告都意味着密码套件不匹配。
3. 启用现代 TLS 版本
您的 Web 服务器应支持现代加密协议。
对于大多数公开网站,TLS 1.2 和 TLS 1.3 是兼顾兼容性与安全性的合理基础配置。
如果服务器仅支持 TLS 1.0 或 TLS 1.1,现代浏览器可能会拒绝连接。
网站管理员应检查 Apache、Nginx 或托管控制面板中的 SSL/TLS 设置。
启用合适的现代密码套件,并移除过时的协议。如果服务器软件过旧,无法支持这些设置,可能需要升级。
不要仅仅为了让旧版浏览器能够连接就启用过时的加密方式。这会降低其他访客的安全性。
4. 检查 Cloudflare SSL 设置
如果您的网站使用 Cloudflare,错误可能源于其边缘证书,而不是源站服务器。
Cloudflare 指出,此错误可能由以下几种原因造成:
- 证书尚未完成激活。
- 自定义证书已过期。
- 有效证书未涵盖该主机名。
- DNS 记录的代理设置不正确。
要排查问题,请打开 Cloudflare 控制面板,前往 SSL/TLS → 边缘证书。
检查相关证书是否已激活,以及是否涵盖受影响的域名或子域名。
Cloudflare 的标准 Universal SSL 证书通常涵盖主域名和一级子域名。层级更深的主机名,例如 app.dev.example.com,可能需要额外的证书覆盖。
要实现端到端 HTTPS,还应确保源站服务器拥有合适的证书。Cloudflare 的 Full (strict) 模式会验证源站证书;如果配置正确,建议使用此模式。
5. 测试服务器的 TLS 连接
如果您有终端访问权限,OpenSSL 可以帮助识别握手问题。
运行以下命令,并将示例域名替换为您的网站域名:
openssl s_client -connect example.com:443 -servername example.com -tls1_2 -brief这会测试服务器能否协商建立 TLS 1.2 连接,并显示测试结果的相关信息。
您还可以测试 TLS 1.3:
openssl s_client -connect example.com:443 -servername example.com -tls1_3 -brief握手失败可能表明协议版本不受支持、设置不兼容,或存在其他连接问题。
如果您的网站使用多台服务器或多个 IP 地址,请逐一检查。一台配置错误的服务器就可能导致 HTTPS 连接间歇性失败。
6. 更新浏览器和操作系统
如果您是访客,而且该网站在其他设备上可以正常访问,请更新您的浏览器和操作系统。
过时的系统可能不支持当前的 TLS 协议或受信任的证书颁发机构。
还要检查设备的日期和时间,因为设置错误可能导致证书验证问题。
清除浏览器数据可能有助于解决某些本地问题,但通常无法修复网站服务器上的 TLS 配置不兼容问题。
7. 检查安全软件,但不要关闭防护
某些杀毒软件、企业代理和网络安全工具会检查 HTTPS 流量。如果检查功能配置不当,可能会干扰安全连接。
如果问题只出现在受管理的网络中,请联系网络管理员。
不要仅仅为了绕过错误就关闭防火墙或杀毒防护。更好的做法是找出并修正存在冲突的配置。
如何预防 SSL/TLS 错误
网站所有者可以通过定期维护减少日后出现 HTTPS 问题的可能性:
- 在 SSL 证书过期前续期,并监控自动续期情况。
- 及时更新 Web 服务器、操作系统和安全库。
- 保持对 TLS 1.2 和 TLS 1.3 的兼容性。
- 添加域名或子域名时,核实证书是否涵盖它们。
- 更改 DNS、CDN 设置或服务器配置后,测试 HTTPS。
如果您在安装证书后遇到 HTTPS 重定向循环,我们的 ERR_TOO_MANY_REDIRECTS 故障排查指南介绍了如何解决这一不同的问题。
对于希望托管服务包含 SSL 证书配置的网站所有者,ZYNOO 的共享主机服务除提供托管和支持外,还提供 SSL 证书。
常见问题
通常无法安全地绕过。浏览器未能建立兼容的加密连接。与其绕过警告,不如修正根本原因,即 TLS 或证书配置问题。
证书问题可能导致 HTTPS 连接失败,Cloudflare 边缘证书过期或缺失也可能触发此错误。不过,证书过期也可能引发其他浏览器警告。
通常不能。浏览器缓存问题不是 TLS 版本或密码套件不匹配的主要原因。如果服务器仅支持过时的加密方式,就必须修正服务器配置。
不应该。这些协议已过时。请更新服务器或客户端,使其支持 TLS 1.2 或 TLS 1.3。
总结
ERR_SSL_VERSION_OR_CIPHER_MISMATCH 表示无法建立安全的 HTTPS 连接。
如果您是访客,请先尝试使用其他浏览器或设备,并安装软件更新。如果您是网站管理员,请优先检查证书涵盖范围、受支持的 TLS 版本、密码套件和 CDN 配置。
目标不是绕过浏览器的安全检查,而是恢复正确配置的 HTTPS 连接。