

DDoS-Schutz trägt dazu bei, Websites, Anwendungen, VPS-Hosting und dedizierte Server erreichbar zu halten, indem er schädlichen Datenverkehr erkennt und filtert, der sie überlasten soll.
Ein Distributed-Denial-of-Service-Angriff (DDoS-Angriff) kann Dienste stören, selbst wenn der zugrunde liegende Server ordnungsgemäß funktioniert. Wirksamer Schutz senkt das Risiko von Ausfällen, Performance-Problemen und Geschäftsverlusten, auch wenn keine Lösung vollständige Sicherheit garantieren kann.
Wenn Sie verstehen, wie DDoS-Schutz funktioniert und worin sich Angriffe auf Netzwerk- und Anwendungsebene unterscheiden, können Sie geeignete Schutzmaßnahmen für Ihre Infrastruktur auswählen.
Was ist DDoS-Schutz?
DDoS-Schutz bezeichnet die Technologien und Verfahren, mit denen Distributed-Denial-of-Service-Angriffe erkannt, abgefangen und abgewehrt werden.
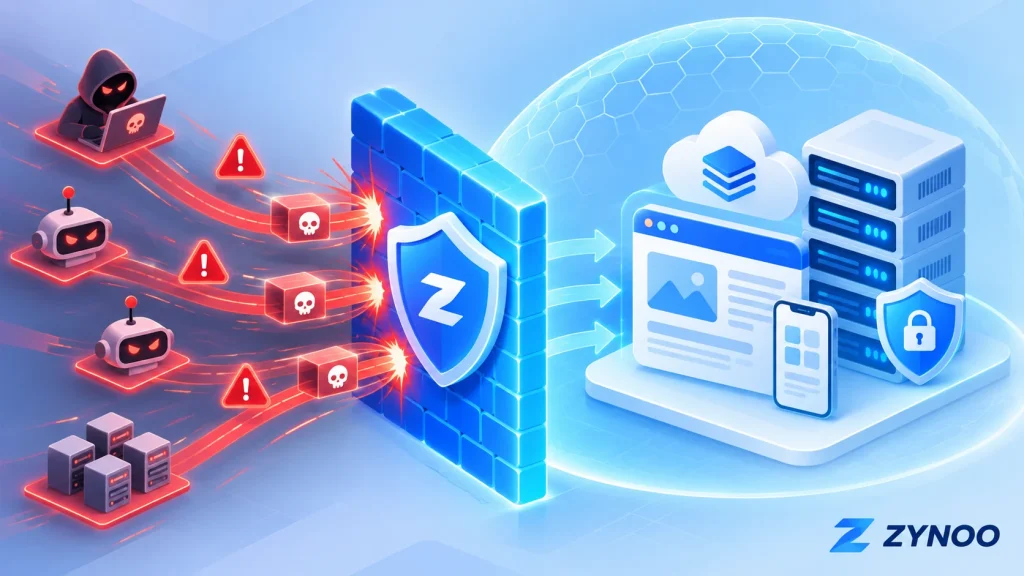
Bei einem DDoS-Angriff senden in der Regel zahlreiche Geräte übermäßig viel Datenverkehr oder Anfragen an ein Ziel. Diese Geräte können Teil eines Botnetzes sein – eines Netzwerks kompromittierter Systeme, das von einem Angreifer gesteuert wird.
Ziel ist es meist, Bandbreite, Verbindungskapazitäten oder Rechenressourcen zu erschöpfen, sodass legitime Nutzer nicht mehr auf den Dienst zugreifen können.
Mögliche Ziele sind Websites, APIs, über öffentliche Dienste erreichbare Datenbanken, Gameserver und andere über das Internet zugängliche Anwendungen.
Wie funktioniert DDoS-Schutz?
Systeme zur DDoS-Abwehr analysieren eingehenden Datenverkehr, um verdächtige Aktivitäten von legitimen Anfragen zu unterscheiden.
Ein typisches Schutzsystem nutzt mehrere Verfahren:
- Überwachung des Datenverkehrs: Erfasst Bandbreitennutzung, Paketraten, Verbindungen und Anfragemuster.
- Angriffserkennung: Erkennt ungewöhnlich hohe Datenverkehrsmengen oder Verhaltensweisen, die mit bekannten Angriffsmethoden zusammenhängen.
- Filterung des Datenverkehrs: Blockiert oder begrenzt verdächtige Anfragen oder fordert eine zusätzliche Überprüfung an.
- Bereinigung des Datenverkehrs: Trennt schädlichen von legitimen Datenverkehr, häufig mithilfe vorgelagerter Infrastruktur.
- Kontinuierliche Abwehr: Passt den Schutz an Veränderungen des Angriffs an.
Bei großen Angriffen ist es besonders wichtig, den Datenverkehr zu filtern, bevor er den Hosting-Server erreicht. Eine lokale Firewall kann die Verbindung nicht wiederherstellen, wenn die eingehende Netzwerkverbindung des Servers bereits ausgelastet ist.
DDoS-Angriffe auf Layer 3/4 und Layer 7 im Vergleich
DDoS-Angriffe können auf unterschiedliche Schichten der Netzwerkkommunikation abzielen. Diese Unterschiede zu kennen, ist wichtig, da jeder Angriffstyp geeignete Schutzmaßnahmen erfordert.
| Layer | Angriffsbeispiele | Hauptangriffsziel |
|---|---|---|
| Layer 3 – Netzwerk | ICMP-Floods | Netzwerkbandbreite und Paketverarbeitung |
| Layer 4 – Transport | TCP-SYN-Floods, UDP-Floods | Verbindungen, Transportdienste und Netzwerkkapazität |
| Layer 7 – Anwendung | HTTP-Floods, wiederholte API-Anfragen | Webserver, Anwendungen und Datenbanken |
Schutz auf Layer 3 und Layer 4
Angriffe auf Layer 3/4 zielen häufig auf die Netzwerkkapazität oder Ressourcen zur Verarbeitung von Verbindungen ab.
So kann ein großer UDP-Flood eine Netzwerkverbindung überlasten, während ein TCP-SYN-Flood Ressourcen für den Verbindungsaufbau erschöpfen kann.
DDoS-Schutz auf Netzwerkebene hilft, solche Angriffe zu erkennen und zu filtern, bevor sie gehostete Dienste stören.
Schutz auf Layer 7
Angriffe auf Layer 7 zielen auf Anwendungen ab, statt lediglich die Netzwerkbandbreite zu überlasten.
Ein Angreifer könnte beispielsweise wiederholt eine ressourcenintensive Webseite, einen Suchendpunkt oder eine API-Funktion aufrufen.
Diese Anfragen können legitimem Datenverkehr ähneln. Dadurch lassen sich Angriffe auf Anwendungsebene schwerer von normalen Aktivitäten unterscheiden.
Schutzmaßnahmen können die Analyse des HTTP-Datenverkehrs, anwendungsbezogene Ratenbegrenzungen, Bot-Erkennung und Regeln für eine Web Application Firewall umfassen.
Der entscheidende Unterschied: Der Schutz auf Layer 3/4 konzentriert sich auf Netzwerk- und Transportdatenverkehr, während der Schutz auf Layer 7 das Verhalten von Anwendungen untersucht. Websites benötigen möglicherweise beides.
Warum DDoS-Schutz für VPS und dedizierte Server wichtig ist
Sowohl VPS als auch dedizierte Server können von DDoS-Angriffen betroffen sein, auch wenn ihnen unterschiedliche Ressourcen zur Verfügung stehen.
Einem VPS sind virtuelle Ressourcen zugewiesen, darunter CPU, RAM und Netzwerkkapazität. Übermäßiger schädlicher Datenverkehr kann diese Ressourcen erschöpfen oder das umgebende Netzwerk stören.
Ein dedizierter Server bietet exklusiv genutzte physische Hardware, ist dadurch aber nicht vor einer Überlastung des Netzwerks oder der Anwendungen geschützt.
Selbst leistungsstarke Server können unerreichbar werden, wenn die vorgelagerte Netzwerkanbindung überlastet ist.
Für Unternehmen können fehlgeschlagene Transaktionen, unterbrochene Dienste, verärgerte Kunden und Umsatzverluste die Folge sein.
Daher ist die DDoS-Abwehr für E-Commerce-Plattformen, SaaS-Anwendungen, Gameserver, APIs und andere öffentlich zugängliche Dienste relevant.
DDoS-Schutz, Firewall und WAF im Vergleich
Diese Technologien ergänzen einander, erfüllen aber unterschiedliche Aufgaben.
DDoS-Abwehr: Erkennt und filtert Datenverkehrsfluten, häufig mithilfe einer Netzwerkinfrastruktur, die große Angriffsmengen bewältigen kann.
Netzwerk-Firewall: Steuert den Datenverkehr anhand von IP-Adressen, Ports, Protokollen und weiteren Regeln. Sie verringert unnötige Angriffsflächen, kann aber nicht jeden groß angelegten Angriff allein bewältigen.
Web Application Firewall (WAF): Prüft HTTP-/HTTPS-Anfragen und wendet anwendungsbezogene Sicherheitsregeln an. Sie kann helfen, schädliche Anfragen und bestimmte DDoS-Angriffe auf Layer 7 abzuwehren.
Hilft ein CDN gegen DDoS-Angriffe?
Ja, wenn das CDN über geeignete Sicherheits- und DDoS-Abwehrfunktionen verfügt.
Ein CDN kann den Datenverkehr auf mehrere Standorte verteilen, geeignete Inhalte zwischenspeichern und verdächtige Anfragen filtern, bevor sie den Ursprungsserver erreichen.
Der Schutz kann jedoch umgangen werden, wenn Angreifer direkt eine Verbindung zu einer öffentlich erreichbaren IP-Adresse des Ursprungsservers herstellen können.
Zudem schützt ein gewöhnliches Website-CDN nicht automatisch Nicht-HTTP-Dienste wie den Datenverkehr von Gameservern.
Welche Lösung geeignet ist, hängt von den Protokollen und Diensten ab, die Sie schützen möchten.
Worauf Sie bei Hosting mit DDoS-Schutz achten sollten
Wenn Sie Hosting-Anbieter vergleichen, sollten Sie nicht nur auf die beworbene Abwehrkapazität achten.
Abgedeckte Angriffsarten: Prüfen Sie, ob der Schutz Angriffe auf Layer 3/4, Layer 7 oder beide abdeckt.
Automatische Abwehr: Klären Sie, ob der Schutz dauerhaft aktiv ist oder erst nach Erkennung eines Angriffs aktiviert wird.
Unterstützte Dienste: Vergewissern Sie sich, dass Ihre Websites, APIs, Gameserver und andere benötigte Protokolle abgedeckt sind.
Überwachung und Support: Achten Sie auf Einblick in den Datenverkehr, Warnmeldungen zu Abwehrmaßnahmen und ein klares Verfahren zur Meldung von Angriffen.
Umgang mit Fehlalarmen: Legitime Besucher sollten nicht durch zu strenge Filterung unnötig blockiert werden.
Eine hohe angegebene Abwehrkapazität ist hilfreich, garantiert aber weder Schutz vor jedem Angriff noch entspricht sie der Bandbreite, die einem einzelnen Server exklusiv zur Verfügung steht.
So verbessern Sie Ihre Widerstandsfähigkeit gegen DDoS-Angriffe
Schutz auf Hosting-Ebene sollte Teil einer umfassenderen Sicherheitsstrategie sein.
- Schließen Sie nicht benötigte Netzwerkports und beschränken Sie den Zugriff auf Administrationsoberflächen.
- Verwenden Sie für öffentlich zugängliche Webanwendungen eine WAF und sorgfältig konfigurierte Ratenbegrenzungen.
- Schützen Sie den direkten Zugriff auf den Ursprungsserver, wenn Sie ein CDN mit Reverse Proxy verwenden.
- Überwachen Sie Datenverkehrsmuster, Antwortzeiten von Anwendungen und die Ressourcennutzung.
- Optimieren Sie Ihre Anwendungen kontinuierlich und halten Sie zuverlässige Wiederherstellungsverfahren bereit.
Wenn Sie einen laufenden Angriff vermuten, prüfen Sie Kennzahlen zum Datenverkehr und zu den Diensten, kontaktieren Sie Ihren Hosting-Anbieter und stellen Sie fest, welche Dienste betroffen sind.
Vermeiden Sie während eines Vorfalls ungetestete Änderungen an der Firewall, da diese legitime Kunden oder den administrativen Zugriff blockieren könnten.
DDoS-Schutz auf Serverebene: iptables, LiteSpeed und Imunify360
Ja. Mehrere Sicherheitstools auf Serverebene können bei richtiger Konfiguration dazu beitragen, die Auswirkungen bestimmter DDoS-Angriffe zu verringern.
- iptables: Linux-Firewall-Regeln können unerwünschte Verbindungen einschränken, verdächtigen Datenverkehr blockieren und Ratenbegrenzungen durchsetzen. Große Angriffe, die die Netzwerkverbindung Ihres Servers auslasten, können sie jedoch nicht stoppen.
- LiteSpeed Web Server: Integrierte Drosselungsfunktionen pro Client können übermäßige Anfragen, Verbindungen und Bandbreitennutzung begrenzen. Für einige erweiterte Anti-DDoS-Funktionen sind bestimmte LiteSpeed-Lizenzen erforderlich.
- Imunify360: Bietet Firewall-Schutz, DoS-Erkennung, Bot-Prüfungen und Ratenbegrenzungen für HTTP-Anfragen, um missbräuchlichen Datenverkehr abzuwehren.
Diese Tools funktionieren am besten in Kombination mit einer DDoS-Abwehr auf Hosting-Ebene. Schutz auf Netzwerkebene bewältigt Datenverkehrsfluten, bevor sie Ihren Server erreichen, während lokale Sicherheitstools helfen, missbräuchliche Verbindungen und Anwendungsanfragen zu kontrollieren.
Testen Sie Sicherheitsregeln stets sorgfältig, damit legitime Nutzer nicht blockiert werden.
DDoS-Schutz bei ZYNOO
ZYNOO bietet DDoS-Abwehr für sein VPS-Hosting und seine Infrastruktur für dedizierte Server in Bulgarien.
Unsere Infrastruktur bietet eine DDoS-Abwehrkapazität von bis zu 500 Gbps und hilft so, schädlichen Datenverkehr zu filtern und Dienstunterbrechungen zu verringern.
Kunden können je nach Anforderungen ihrer Anwendungen zwischen virtuellen Ressourcen und dedizierten physischen Ressourcen wählen.
Sehen Sie sich unsere VPS-Hosting-Tarife oder dedizierten Server in Bulgarien an, um die verfügbaren Konfigurationen zu vergleichen.
Die Abwehrkapazität garantiert keinen Schutz vor jedem Angriff. Prüfen Sie, welche Protokolle abgedeckt sind und welche Anforderungen Ihr Dienst an den Schutz auf Anwendungsebene stellt.
Häufig gestellte Fragen
Nein. Eine wirksame Abwehr verbessert die Widerstandsfähigkeit erheblich. Das Ergebnis hängt jedoch von den Eigenschaften des Angriffs, der Netzwerkkapazität, dem Verhalten der Anwendung und den verfügbaren Schutztechnologien ab.
Ja. Dedizierte Hardware stellt exklusiv nutzbare Rechenressourcen bereit, verhindert aber nicht, dass Angreifer Netzwerkverbindungen oder Anwendungen überlasten.
In der Regel nicht. Firewalls helfen, den Zugriff zu kontrollieren, aber große Datenverkehrsfluten erfordern oft eine vorgelagerte Abwehr. Websites können zusätzlich von WAFs und Ratenbegrenzungen auf Anwendungsebene profitieren.
Fazit
DDoS-Schutz spielt eine wichtige Rolle dabei, Websites, APIs, VPS-Hosting und dedizierte Server während Angriffen mit schädlichem Datenverkehr erreichbar zu halten.
Am wirksamsten ist eine Kombination aus vorgelagerter Abwehr von Bedrohungen auf Layer 3/4, geeignetem Anwendungsschutz auf Layer 7, Überwachung und Planung für Sicherheitsvorfälle.
Wählen Sie bei der Bewertung von Hosting-Infrastruktur den Schutz anhand der von Ihnen betriebenen Dienste und der Bedrohungen, denen diese ausgesetzt sind – nicht allein anhand der Abwehrkapazität.




