

A proteção contra DDoS ajuda a manter sites, aplicativos, hospedagem VPS e servidores dedicados disponíveis ao detectar e filtrar tráfego malicioso criado para sobrecarregá-los.
Um ataque distribuído de negação de serviço (DDoS) pode interromper serviços mesmo quando o servidor está funcionando corretamente. Uma proteção eficaz reduz o risco de indisponibilidade, problemas de desempenho e perdas financeiras, embora nenhuma solução possa garantir imunidade completa.
Entender como funciona a proteção contra DDoS — e as diferenças entre ataques à rede e à aplicação — pode ajudar você a escolher as defesas adequadas para sua infraestrutura.
O que é proteção contra DDoS?
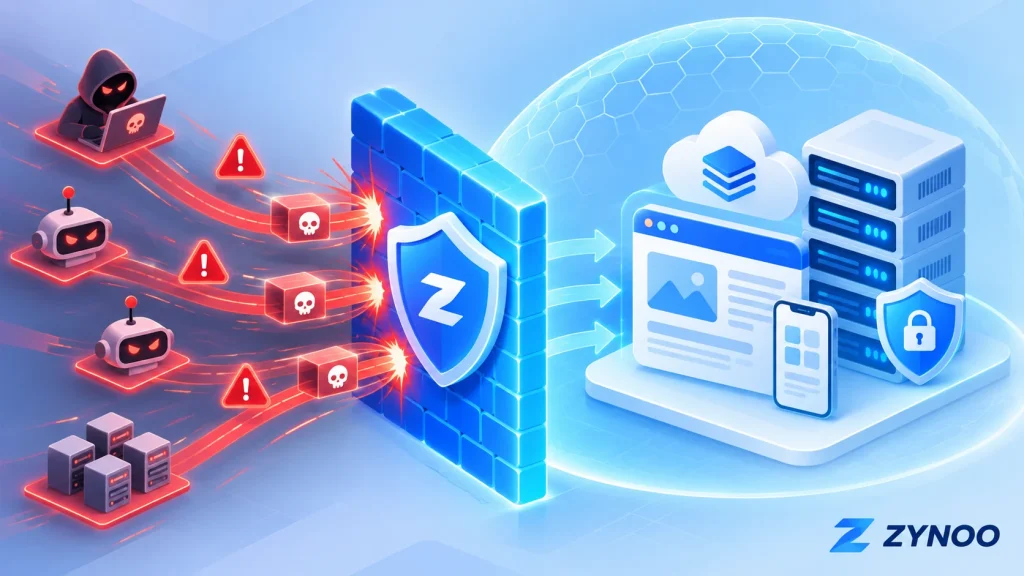
A proteção contra DDoS abrange as tecnologias e os processos usados para identificar, absorver e mitigar ataques distribuídos de negação de serviço.
Um ataque DDoS geralmente envolve vários dispositivos enviando tráfego ou solicitações em excesso a um alvo. Esses dispositivos podem fazer parte de uma botnet, uma rede de sistemas comprometidos controlada por um invasor.
O objetivo geralmente é esgotar a largura de banda, as conexões ou os recursos computacionais para impedir que usuários legítimos acessem o serviço.
Entre os possíveis alvos estão sites, APIs, bancos de dados expostos por serviços públicos, servidores de jogos e outros aplicativos acessíveis pela internet.
Como funciona a proteção contra DDoS?
Os sistemas de mitigação de DDoS analisam o tráfego de entrada para distinguir atividades suspeitas de solicitações legítimas.
Um sistema de proteção típico usa várias técnicas:
- Monitoramento de tráfego: acompanha o uso da largura de banda, as taxas de pacotes, as conexões e os padrões de solicitações.
- Detecção de ataques: identifica volumes de tráfego incomuns ou comportamentos associados a métodos de ataque conhecidos.
- Filtragem de tráfego: bloqueia, submete a verificações ou limita solicitações suspeitas.
- Limpeza de tráfego: separa o tráfego malicioso do legítimo, muitas vezes usando infraestrutura a montante.
- Mitigação contínua: ajusta a proteção conforme o ataque muda.
Em ataques de grande escala, é especialmente importante filtrar o tráfego antes que ele chegue ao servidor de hospedagem. Um firewall local não consegue restabelecer a conectividade depois que a conexão de rede de entrada do servidor fica saturada.
Ataques DDoS às camadas 3/4 e à camada 7
Os ataques DDoS podem atingir diferentes camadas da comunicação de rede. Entender essas diferenças é essencial, pois cada tipo exige uma proteção adequada.
| Camada | Exemplos de ataques | Alvo principal |
|---|---|---|
| Camada 3 — Rede | Inundações de ICMP | Largura de banda da rede e processamento de pacotes |
| Camada 4 — Transporte | Inundações de TCP SYN e UDP | Conexões, serviços de transporte e capacidade da rede |
| Camada 7 — Aplicação | Inundações de HTTP e solicitações repetidas à API | Servidores web, aplicativos e bancos de dados |
Proteção das camadas 3 e 4
Os ataques às camadas 3/4 geralmente visam à capacidade da rede ou aos recursos usados para gerenciar conexões.
Por exemplo, uma grande inundação de UDP pode sobrecarregar uma conexão de rede, enquanto uma inundação de TCP SYN pode esgotar os recursos associados às conexões.
A proteção contra DDoS na camada de rede ajuda a detectar e filtrar esses ataques antes que eles interrompam os serviços hospedados.
Proteção da camada 7
Os ataques à camada 7 visam aos aplicativos, em vez de simplesmente sobrecarregar a largura de banda da rede.
Um invasor pode solicitar repetidamente uma página que consome muitos recursos, um endpoint de busca ou uma operação de API.
Essas solicitações podem se parecer com tráfego legítimo, dificultando a distinção entre ataques à aplicação e atividades normais.
A proteção pode envolver análise do tráfego HTTP, limitação da taxa de solicitações com base no comportamento da aplicação, detecção de bots e regras de firewall de aplicações web.
A principal diferença: a proteção das camadas 3/4 se concentra no tráfego de rede e transporte, enquanto a proteção da camada 7 analisa o comportamento da aplicação. Sites podem precisar das duas.
Por que a proteção contra DDoS é importante para VPS e servidores dedicados
Tanto VPS quanto servidores dedicados podem sofrer ataques DDoS, embora suas configurações de recursos sejam diferentes.
Um VPS tem recursos virtuais alocados, incluindo CPU, RAM e capacidade de rede. O tráfego malicioso excessivo pode esgotar esses recursos ou afetar a rede ao redor.
Um servidor dedicado oferece hardware físico exclusivo, mas isso não o torna imune à saturação da rede nem à sobrecarga da aplicação.
Mesmo servidores potentes podem ficar inacessíveis quando a conectividade a montante é sobrecarregada.
Para as empresas, as consequências podem incluir transações malsucedidas, interrupções de serviços, insatisfação dos clientes e perda de receita.
Por isso, a mitigação de DDoS é relevante para plataformas de comércio eletrônico, aplicativos SaaS, servidores de jogos, APIs e outros serviços acessíveis publicamente.
Proteção contra DDoS, firewall e WAF: qual é a diferença?
Essas tecnologias se complementam, mas têm finalidades diferentes.
Mitigação de DDoS: detecta e filtra inundações de tráfego, muitas vezes usando uma infraestrutura de rede capaz de lidar com grandes volumes de ataques.
Firewall de rede: controla o tráfego de acordo com endereços IP, portas, protocolos e outras regras. Reduz a exposição desnecessária, mas não consegue lidar sozinho com todos os ataques de grande escala.
Firewall de aplicações web (WAF): inspeciona solicitações HTTP/HTTPS e aplica regras de segurança específicas para aplicações. Pode ajudar a mitigar solicitações maliciosas e certos ataques DDoS à camada 7.
Uma CDN ajuda a combater ataques DDoS?
Sim, quando a CDN inclui recursos adequados de segurança e mitigação de DDoS.
Uma CDN pode distribuir o tráfego entre vários locais, armazenar em cache o conteúdo apropriado e filtrar solicitações suspeitas antes que elas cheguem ao servidor de origem.
No entanto, a proteção pode ser contornada se os invasores conseguirem se conectar diretamente a um endereço IP de origem exposto.
Além disso, a proteção oferecida por uma CDN comum para sites não cobre automaticamente serviços que não usam HTTP, como o tráfego de servidores de jogos.
A solução adequada depende dos protocolos e serviços que você precisa proteger.
O que observar em uma hospedagem com proteção contra DDoS
Ao comparar provedores de hospedagem, considere mais do que a capacidade de mitigação anunciada.
Cobertura de ataques: verifique se a proteção cobre ataques às camadas 3/4, à camada 7 ou a ambas.
Mitigação automática: verifique se a proteção funciona continuamente ou é ativada após a detecção de um ataque.
Serviços atendidos: confirme a cobertura para seus sites, APIs, servidores de jogos e outros protocolos necessários.
Monitoramento e suporte: procure recursos para visualizar o tráfego, alertas de mitigação e um processo claro para comunicar ataques.
Tratamento de falsos positivos: visitantes legítimos não devem ser bloqueados desnecessariamente por uma filtragem agressiva.
Uma capacidade de mitigação elevada é útil, mas não garante proteção contra todos os ataques nem representa largura de banda dedicada a um servidor individual.
Como aumentar sua resiliência a ataques DDoS
A proteção oferecida pela hospedagem deve fazer parte de uma estratégia de segurança mais ampla.
- Feche as portas de rede desnecessárias e restrinja o acesso às interfaces administrativas.
- Use um WAF e limites de taxa cuidadosamente configurados para aplicações web públicas.
- Proteja o acesso ao servidor de origem ao usar uma CDN com proxy reverso.
- Monitore os padrões de tráfego, os tempos de resposta das aplicações e o uso de recursos.
- Mantenha os aplicativos otimizados e procedimentos confiáveis de recuperação.
Se você suspeitar de um ataque em andamento, analise as métricas de tráfego e dos serviços, entre em contato com seu provedor de hospedagem e identifique quais serviços foram afetados.
Evite fazer alterações não testadas no firewall durante um incidente, pois elas podem bloquear clientes legítimos ou o acesso administrativo.
Proteção contra DDoS no servidor: iptables, LiteSpeed e Imunify360
Sim. Várias ferramentas de segurança no servidor podem ajudar a reduzir o impacto de certos ataques DDoS quando configuradas corretamente.
- iptables: as regras do firewall do Linux podem restringir conexões indesejadas, bloquear tráfego suspeito e aplicar limites de taxa. No entanto, elas não conseguem impedir ataques de grande escala que saturam a conexão de rede do servidor.
- LiteSpeed Web Server: a limitação integrada por cliente pode restringir solicitações, conexões e uso de largura de banda excessivos. Alguns recursos avançados contra DDoS exigem licenças específicas do LiteSpeed.
- Imunify360: oferece proteção por firewall, detecção de DoS, verificações de bots e limitação da taxa de solicitações HTTP para ajudar a mitigar o tráfego abusivo.
Essas ferramentas funcionam melhor em conjunto com a mitigação de DDoS oferecida pela hospedagem. A proteção na camada de rede lida com inundações de tráfego antes que elas cheguem ao servidor, enquanto as ferramentas de segurança locais ajudam a controlar conexões abusivas e solicitações às aplicações.
Sempre teste cuidadosamente as regras de segurança para evitar o bloqueio de usuários legítimos.
Proteção contra DDoS na ZYNOO
A ZYNOO inclui mitigação de DDoS em sua infraestrutura de hospedagem VPS e de servidores dedicados na Bulgária.
Nossa infraestrutura oferece até 500 Gbps de capacidade de mitigação de DDoS, ajudando a filtrar o tráfego malicioso e reduzir as interrupções dos serviços.
Os clientes podem escolher entre recursos virtuais ou recursos físicos dedicados, conforme as necessidades de suas aplicações.
Conheça nossos planos de hospedagem VPS ou servidores dedicados na Bulgária para comparar as configurações disponíveis.
A capacidade de mitigação não garante proteção contra todos os ataques. Confirme a cobertura dos protocolos relevantes e os requisitos de proteção na camada de aplicação para seu serviço.
Perguntas frequentes
Não. Uma mitigação eficaz aumenta significativamente a resiliência, mas os resultados dependem das características do ataque, da capacidade da rede, do comportamento da aplicação e das tecnologias de proteção disponíveis.
Sim. O hardware dedicado oferece recursos computacionais exclusivos, mas não impede que invasores sobrecarreguem as conexões de rede ou as aplicações.
Geralmente, não. Firewalls ajudam a controlar o acesso, mas grandes inundações de tráfego frequentemente exigem mitigação a montante. Sites também podem se beneficiar de WAFs e da limitação da taxa de solicitações na camada de aplicação.
Conclusão
A proteção contra DDoS desempenha um papel importante para manter sites, APIs, hospedagem VPS e servidores dedicados acessíveis durante ataques com tráfego malicioso.
A abordagem mais eficaz combina mitigação a montante para ameaças às camadas 3/4 com segurança adequada para aplicações na camada 7, monitoramento e planejamento de resposta a incidentes.
Ao avaliar uma infraestrutura de hospedagem, escolha a proteção com base nos serviços que você opera e nas ameaças que eles enfrentam — não apenas na capacidade de mitigação.




