

DDoS-bescherming helpt websites, applicaties, VPS-hosting en dedicated servers beschikbaar te houden door kwaadaardig verkeer dat bedoeld is om ze te overbelasten, te detecteren en te filteren.
Een distributed denial-of-service-aanval (DDoS-aanval) kan diensten verstoren, zelfs als de onderliggende server goed functioneert. Effectieve bescherming verkleint het risico op downtime, prestatieproblemen en omzetverlies, al kan geen enkele oplossing volledige immuniteit garanderen.
Als je begrijpt hoe DDoS-bescherming werkt en wat de verschillen zijn tussen aanvallen op netwerk- en applicatieniveau, kun je de juiste bescherming voor je infrastructuur kiezen.
Wat is DDoS-bescherming?
DDoS-bescherming omvat de technologieën en processen waarmee distributed denial-of-service-aanvallen worden herkend, opgevangen en beperkt.
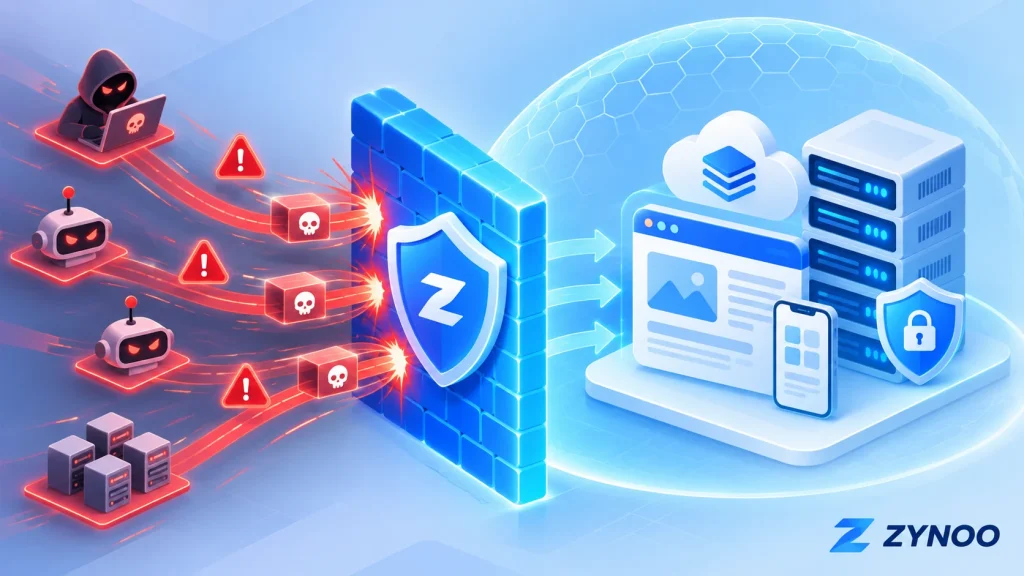
Bij een DDoS-aanval sturen doorgaans grote aantallen apparaten buitensporig veel verkeer of verzoeken naar een doelwit. Deze apparaten kunnen deel uitmaken van een botnet: een netwerk van gecompromitteerde systemen dat door een aanvaller wordt aangestuurd.
Het doel is meestal om de bandbreedte, het aantal beschikbare verbindingen of de rekenkracht uit te putten, zodat legitieme gebruikers geen toegang meer hebben tot de dienst.
Mogelijke doelwitten zijn websites, API’s, databases die via openbare diensten bereikbaar zijn, gameservers en andere applicaties die via internet toegankelijk zijn.
Hoe werkt DDoS-bescherming?
Systemen voor DDoS-mitigatie analyseren inkomend verkeer om verdachte activiteit van legitieme verzoeken te onderscheiden.
Een typisch beschermingssysteem gebruikt verschillende technieken:
- Verkeersmonitoring: Houdt bandbreedtegebruik, pakketsnelheden, verbindingen en verzoekpatronen bij.
- Aanvalsdetectie: Herkent ongebruikelijke verkeersvolumes of gedrag dat verband houdt met bekende aanvalsmethoden.
- Verkeersfiltering: Blokkeert of beperkt verdachte verzoeken, of onderwerpt ze aan een controle.
- Verkeersopschoning: Scheidt kwaadaardig verkeer van legitiem verkeer, vaak met behulp van upstreaminfrastructuur.
- Voortdurende mitigatie: Past de bescherming aan wanneer de aanval verandert.
Bij grote aanvallen is het vooral belangrijk om verkeer te filteren voordat het de hostingserver bereikt. Een lokale firewall kan de verbinding niet herstellen als de inkomende netwerkverbinding van de server eenmaal verzadigd is.
DDoS-aanvallen op laag 3/4 versus laag 7
DDoS-aanvallen kunnen verschillende lagen van netwerkcommunicatie treffen. Het is belangrijk om die verschillen te begrijpen, omdat elk type passende bescherming vereist.
| Laag | Voorbeelden van aanvallen | Belangrijkste doelwit |
|---|---|---|
| Laag 3 — Netwerk | ICMP-floods | Netwerkbandbreedte en pakketverwerking |
| Laag 4 — Transport | TCP SYN-floods, UDP-floods | Verbindingen, transportdiensten en netwerkcapaciteit |
| Laag 7 — Applicatie | HTTP-floods, herhaalde API-verzoeken | Webservers, applicaties en databases |
Bescherming op laag 3 en laag 4
Aanvallen op laag 3/4 richten zich vaak op de netwerkcapaciteit of de middelen waarmee verbindingen worden verwerkt.
Een grote UDP-flood kan bijvoorbeeld een netwerkverbinding overbelasten, terwijl een TCP SYN-flood de middelen voor het afhandelen van verbindingen kan uitputten.
DDoS-bescherming op netwerkniveau helpt deze aanvallen te detecteren en te filteren voordat ze gehoste diensten verstoren.
Bescherming op laag 7
Aanvallen op laag 7 richten zich op applicaties in plaats van alleen de netwerkbandbreedte te overbelasten.
Een aanvaller kan bijvoorbeeld herhaaldelijk een webpagina die veel servercapaciteit vergt, een zoekendpoint of een API-bewerking opvragen.
Deze verzoeken kunnen op legitiem verkeer lijken, waardoor aanvallen op applicatieniveau moeilijker van normale activiteit te onderscheiden zijn.
Bescherming kan bestaan uit analyse van HTTP-verkeer, snelheidsbeperkingen die rekening houden met de applicatie, botdetectie en regels voor een webapplicatiefirewall.
Het belangrijkste verschil: Bescherming op laag 3/4 richt zich op netwerk- en transportverkeer, terwijl bescherming op laag 7 het gedrag van applicaties onderzoekt. Websites kunnen beide nodig hebben.
Waarom DDoS-bescherming belangrijk is voor VPS’en en dedicated servers
Zowel VPS’en als dedicated servers kunnen te maken krijgen met DDoS-aanvallen, hoewel hun beschikbare middelen anders zijn ingericht.
Een VPS beschikt over toegewezen virtuele middelen, waaronder CPU, RAM en netwerkcapaciteit. Overmatig kwaadaardig verkeer kan deze middelen uitputten of het omliggende netwerk verstoren.
Een dedicated server biedt exclusieve fysieke hardware, maar is daardoor niet immuun voor een verzadigde netwerkverbinding of een overbelaste applicatie.
Zelfs krachtige servers kunnen onbereikbaar worden wanneer de upstreamverbinding overbelast raakt.
Voor bedrijven kunnen de gevolgen bestaan uit mislukte transacties, onderbroken diensten, gefrustreerde klanten en omzetverlies.
Daarom is DDoS-mitigatie relevant voor e-commerceplatforms, SaaS-applicaties, gameservers, API’s en andere openbaar toegankelijke diensten.
DDoS-bescherming versus firewall versus WAF
Deze technologieën vullen elkaar aan, maar hebben verschillende doelen.
DDoS-mitigatie: Detecteert en filtert grote hoeveelheden aanvalverkeer, vaak met behulp van netwerkinfrastructuur die grote aanvalsvolumes kan verwerken.
Netwerkfirewall: Beheert verkeer op basis van IP-adressen, poorten, protocollen en andere regels. Een netwerkfirewall beperkt onnodige blootstelling, maar kan niet zelfstandig elke grootschalige aanval opvangen.
Webapplicatiefirewall (WAF): Inspecteert HTTP/HTTPS-verzoeken en past beveiligingsregels toe die rekening houden met de applicatie. Een WAF kan helpen kwaadaardige verzoeken en bepaalde DDoS-aanvallen op laag 7 te beperken.
Helpt een CDN tegen DDoS-aanvallen?
Ja, als het CDN over passende beveiligings- en DDoS-mitigatiefuncties beschikt.
Een CDN kan verkeer over meerdere locaties verdelen, geschikte content cachen en verdachte verzoeken filteren voordat ze de originserver bereiken.
De bescherming kan echter worden omzeild als aanvallers rechtstreeks verbinding kunnen maken met een openbaar bereikbaar IP-adres van de originserver.
Bovendien beschermt gewone CDN-bescherming voor websites niet automatisch niet-HTTP-diensten, zoals gameserververkeer.
Welke oplossing geschikt is, hangt af van de protocollen en diensten die je beschermt.
Waarop letten bij hosting met DDoS-bescherming?
Kijk bij het vergelijken van hostingproviders verder dan de geadverteerde mitigatiecapaciteit.
Dekking tegen aanvallen: Controleer of de bescherming aanvallen op laag 3/4, laag 7 of beide dekt.
Automatische mitigatie: Ga na of de bescherming voortdurend actief is of pas wordt ingeschakeld nadat een aanval is gedetecteerd.
Ondersteunde diensten: Controleer of je websites, API’s, gameservers en andere benodigde protocollen worden beschermd.
Monitoring en ondersteuning: Let op inzicht in het verkeer, meldingen over mitigatie en een duidelijk proces om aanvallen te melden.
Omgaan met fout-positieve detecties: Legitieme bezoekers mogen niet onnodig worden geblokkeerd door agressieve filtering.
Een hoge mitigatiecapaciteit is nuttig, maar garandeert geen bescherming tegen elke aanval en betekent niet dat die bandbreedte voor één afzonderlijke server is gereserveerd.
Zo vergroot je je weerbaarheid tegen DDoS-aanvallen
Bescherming op hostingniveau moet deel uitmaken van een bredere beveiligingsstrategie.
- Sluit onnodige netwerkpoorten en beperk de toegang tot beheerinterfaces.
- Gebruik een WAF en zorgvuldig ingestelde snelheidsbeperkingen voor openbaar toegankelijke webapplicaties.
- Beveilig de toegang tot de originserver wanneer je een CDN met reverse proxy gebruikt.
- Houd verkeerspatronen, reactietijden van applicaties en resourcegebruik in de gaten.
- Houd applicaties geoptimaliseerd en zorg voor betrouwbare herstelprocedures.
Als je een actieve aanval vermoedt, controleer dan de verkeers- en dienststatistieken, neem contact op met je hostingprovider en bepaal welke diensten zijn getroffen.
Breng tijdens een incident geen ongeteste wijzigingen in de firewall aan: die kunnen legitieme klanten of beheerders buitensluiten.
DDoS-bescherming op serverniveau: iptables, LiteSpeed en Imunify360
Ja. Verschillende beveiligingstools op serverniveau kunnen, mits correct geconfigureerd, de gevolgen van bepaalde DDoS-aanvallen beperken.
- iptables: Linux-firewallregels kunnen ongewenste verbindingen beperken, verdacht verkeer blokkeren en snelheidsbeperkingen toepassen. Ze kunnen echter geen grote aanvallen stoppen die de netwerkverbinding van je server verzadigen.
- LiteSpeed Web Server: Ingebouwde beperkingen per client kunnen buitensporige aantallen verzoeken en verbindingen en overmatig bandbreedtegebruik beperken. Voor sommige geavanceerde anti-DDoS-functies zijn specifieke LiteSpeed-licenties vereist.
- Imunify360: Biedt firewallbescherming, DoS-detectie, controles voor bots en snelheidsbeperkingen voor HTTP-verzoeken om misbruik van verkeer te helpen beperken.
Deze tools werken het best in combinatie met DDoS-mitigatie op hostingniveau. Bescherming op netwerkniveau vangt grote hoeveelheden aanvalverkeer op voordat ze je server bereiken, terwijl lokale beveiligingstools helpen verbindingen en applicatieverzoeken die misbruik veroorzaken te beheersen.
Test beveiligingsregels altijd zorgvuldig om te voorkomen dat je legitieme gebruikers blokkeert.
DDoS-bescherming bij ZYNOO
ZYNOO biedt DDoS-mitigatie bij zijn VPS-hosting en infrastructuur voor dedicated servers in Bulgarije.
Onze infrastructuur biedt tot 500 Gbps aan DDoS-mitigatiecapaciteit en helpt daarmee kwaadaardig verkeer te filteren en verstoringen van diensten te beperken.
Klanten kunnen kiezen voor virtuele middelen of exclusieve fysieke middelen, afhankelijk van de eisen van hun applicatie.
Bekijk onze VPS-hostingpakketten of dedicated servers in Bulgarije om de beschikbare configuraties te vergelijken.
Mitigatiecapaciteit garandeert geen bescherming tegen elke aanval. Controleer welke protocollen worden beschermd en welke bescherming op applicatieniveau je dienst nodig heeft.
Veelgestelde vragen
Nee. Effectieve mitigatie vergroot de weerbaarheid aanzienlijk, maar het resultaat hangt af van de kenmerken van de aanval, de netwerkcapaciteit, het gedrag van de applicatie en de beschikbare beschermingstechnologieën.
Ja. Dedicated hardware biedt exclusieve rekenkracht, maar voorkomt niet dat aanvallers netwerkverbindingen of applicaties overbelasten.
Meestal niet. Firewalls helpen de toegang te beheren, maar grote hoeveelheden aanvalverkeer vereisen vaak upstreammitigatie. Websites kunnen ook baat hebben bij WAF’s en snelheidsbeperkingen op applicatieniveau.
Conclusie
DDoS-bescherming speelt een belangrijke rol bij het toegankelijk houden van websites, API’s, VPS-hosting en dedicated servers tijdens aanvallen met kwaadaardig verkeer.
De effectiefste aanpak combineert upstreammitigatie tegen dreigingen op laag 3/4 met passende beveiliging op applicatieniveau voor laag 7, monitoring en een plan voor incidenten.
Kies bij het beoordelen van hostinginfrastructuur bescherming op basis van de diensten die je aanbiedt en de dreigingen waarmee ze te maken krijgen, niet alleen op basis van de mitigatiecapaciteit.




