

DDoS 防护通过检测和过滤意图使服务不堪重负的恶意流量,帮助网站、应用程序、VPS 托管服务和独立服务器保持可用。
分布式拒绝服务(DDoS)攻击即使在底层服务器正常运行时,也可能导致服务中断。有效的防护可以降低停机、性能问题和业务损失的风险,但没有任何解决方案能保证完全免受攻击。
了解 DDoS 防护的工作原理,以及网络层攻击与应用层攻击的区别,有助于您为自己的基础设施选择合适的防护措施。
什么是 DDoS 防护?
DDoS 防护是指用于识别、吸收和缓解分布式拒绝服务攻击的技术与流程。
DDoS 攻击通常涉及大量设备向目标发送过量流量或请求。这些设备可能属于僵尸网络,即由攻击者控制的受入侵系统组成的网络。
攻击的目的通常是耗尽带宽、连接资源或计算资源,使合法用户无法访问服务。
潜在目标包括网站、API、通过公共服务对外开放的数据库、游戏服务器,以及其他面向互联网的应用程序。
DDoS 防护如何工作?
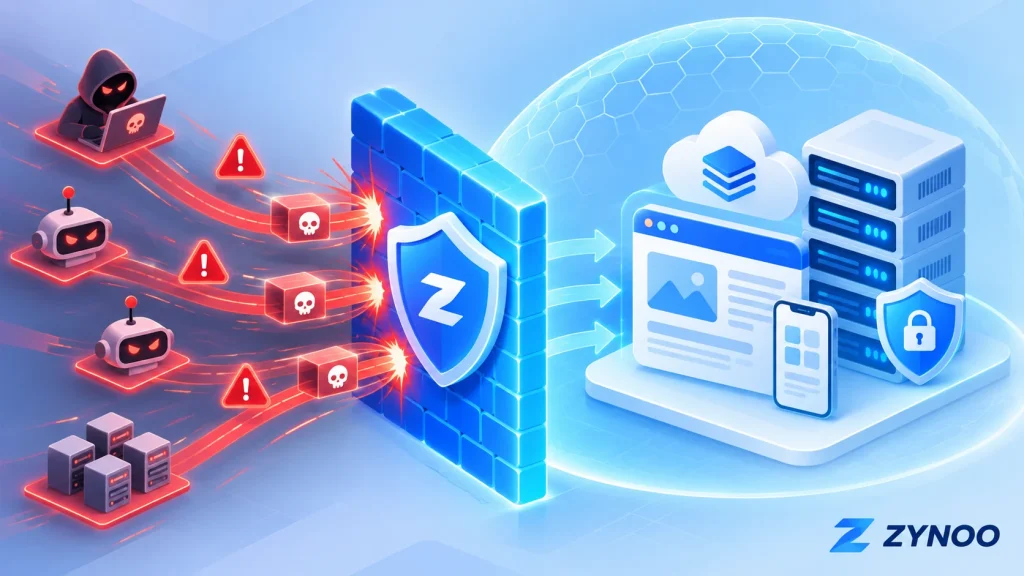
DDoS 缓解系统会分析传入流量,以区分可疑活动和合法请求。
典型的防护系统会采用以下几种技术:
- 流量监控:跟踪带宽使用情况、数据包速率、连接数和请求模式。
- 攻击检测:识别异常流量规模或与已知攻击方式相关的行为。
- 流量过滤:阻止可疑请求、对其发起验证挑战或限制其速率。
- 流量清洗:将恶意流量与合法流量分离,通常借助上游基础设施完成。
- 持续缓解:随着攻击方式的变化调整防护措施。
面对大规模攻击,在流量到达托管服务器之前进行过滤尤为重要。一旦服务器的入站网络连接被大量流量占满,本地防火墙就无法恢复网络连通性。
第 3/4 层 DDoS 攻击与第 7 层 DDoS 攻击
DDoS 攻击可以针对网络通信的不同层级。了解这些区别至关重要,因为每类攻击都需要相应的防护措施。
| 层级 | 攻击示例 | 主要目标 |
|---|---|---|
| 第 3 层——网络层 | ICMP 洪泛攻击 | 网络带宽和数据包处理能力 |
| 第 4 层——传输层 | TCP SYN 洪泛攻击、UDP 洪泛攻击 | 连接资源、传输层服务和网络容量 |
| 第 7 层——应用层 | HTTP 洪泛攻击、重复发送 API 请求 | Web 服务器、应用程序和数据库 |
第 3 层和第 4 层防护
第 3/4 层攻击通常针对网络容量或连接处理资源。
例如,大规模 UDP 洪泛攻击可能使网络连接不堪重负,而 TCP SYN 洪泛攻击则可能耗尽与连接相关的资源。
网络层 DDoS 防护有助于在这些攻击干扰托管服务之前将其检测并过滤。
第 7 层防护
第 7 层攻击针对的是应用程序,而不只是通过流量耗尽网络带宽。
攻击者可能反复请求资源消耗较大的网页、搜索接口或 API 操作。
这些请求可能与合法流量相似,因此应用层攻击更难与正常活动区分。
防护措施可能包括 HTTP 流量分析、基于应用行为的速率限制、机器人检测以及 Web 应用防火墙规则。
关键区别:第 3/4 层防护侧重于网络层和传输层流量,而第 7 层防护关注应用程序的行为。网站可能同时需要这两类防护。
为什么 VPS 和独立服务器需要 DDoS 防护
VPS 和独立服务器都可能遭受 DDoS 攻击,尽管两者的资源配置不同。
VPS 配有分配给它的虚拟资源,包括 CPU、内存和网络容量。过量恶意流量可能耗尽这些资源,或干扰周边网络。
独立服务器提供专属的物理硬件,但这并不意味着它不会受到网络连接被大量流量占满或应用程序过载的影响。
即使是性能强大的服务器,上游网络连接不堪重负时也可能无法访问。
对企业而言,后果可能包括交易失败、服务中断、客户不满和收入损失。
因此,DDoS 缓解对于电子商务平台、SaaS 应用程序、游戏服务器、API 和其他可公开访问的服务都很重要。
DDoS 防护、防火墙与 WAF 的区别
这些技术相互补充,但用途各不相同。
DDoS 缓解:检测并过滤流量洪泛攻击,通常依靠能够处理大规模攻击流量的网络基础设施。
网络防火墙:根据 IP 地址、端口、协议及其他规则控制流量。它可以减少不必要的暴露,但无法独立应对所有大规模攻击。
Web 应用防火墙(WAF):检查 HTTP/HTTPS 请求,并应用针对应用程序的安全规则。它有助于缓解恶意请求和某些第 7 层 DDoS 攻击。
CDN 有助于抵御 DDoS 攻击吗?
有,前提是 CDN 具备适当的安全防护和 DDoS 缓解功能。
CDN 可以将流量分散到多个节点、缓存适合缓存的内容,并在可疑请求到达源站服务器之前将其过滤。
不过,如果攻击者能够直接连接到暴露的源站 IP 地址,这种防护就可能被绕过。
此外,普通网站的 CDN 防护不会自动覆盖游戏服务器流量等非 HTTP 服务。
合适的解决方案取决于您需要保护的协议和服务。
选择具备 DDoS 防护的托管服务时应关注什么
比较托管服务提供商时,不要只看其宣传的攻击缓解能力。
攻击覆盖范围:确认防护涵盖第 3/4 层攻击、第 7 层攻击,还是两者均涵盖。
自动缓解:了解防护是持续运行,还是在检测到攻击后才启动。
支持的服务:确认防护是否覆盖您的网站、API、游戏服务器及其他所需协议。
监控与支持:关注是否能够查看流量情况、接收攻击缓解警报,以及是否有明确的攻击报告流程。
误报处理:过于激进的过滤不应无故阻止合法访客。
较高的攻击缓解能力指标固然有用,但它既不保证能够抵御所有攻击,也不代表这些带宽专供某一台服务器使用。
如何提高 DDoS 抵御能力
托管服务层面的防护应是整体安全策略的一部分。
- 关闭不必要的网络端口,并限制对管理界面的访问。
- 为公开的 Web 应用程序使用 WAF,并谨慎配置速率限制。
- 使用反向代理 CDN 时,保护好源站服务器的访问入口。
- 监控流量模式、应用程序响应时间和资源使用情况。
- 持续优化应用程序,并建立可靠的恢复流程。
如果怀疑正在遭受攻击,请检查流量和服务指标,联系托管服务提供商,并确定哪些服务受到影响。
在事件处理过程中,避免贸然修改未经测试的防火墙规则,因为这可能阻止合法客户访问,或导致管理人员无法登录。
服务器层面的 DDoS 防护:iptables、LiteSpeed 和 Imunify360
可以。正确配置后,多种服务器层面的安全工具可以帮助减轻某些 DDoS 攻击的影响。
- iptables:Linux 防火墙规则可以限制不必要的连接、阻止可疑流量并实施速率限制。但它们无法阻止占满服务器网络连接的大规模攻击。
- LiteSpeed Web Server:内置的单客户端限流功能可以限制过量请求、连接和带宽使用。某些高级 DDoS 防护功能需要特定的 LiteSpeed 许可证。
- Imunify360:提供防火墙保护、DoS 检测、机器人验证挑战和 HTTP 请求速率限制,帮助缓解恶意流量。
这些工具与托管服务层面的 DDoS 缓解措施配合使用时效果最好。网络层防护可在流量洪泛攻击到达服务器之前进行处理,而服务器本地的安全工具则有助于控制恶意连接和应用程序请求。
务必仔细测试安全规则,以免阻止合法用户。
ZYNOO 的 DDoS 防护
ZYNOO 的 VPS 托管服务和保加利亚独立服务器基础设施均包含 DDoS 缓解措施。
我们的基础设施提供高达 500 Gbps 的 DDoS 攻击缓解能力,有助于过滤恶意流量并减少服务中断。
客户可以根据应用程序的需求选择虚拟资源或专属物理资源。
查看我们的VPS 托管方案或保加利亚独立服务器,比较可选配置。
攻击缓解能力并不保证能够抵御所有攻击。请确认防护是否涵盖您的服务所用的相关协议,并满足应用层防护需求。
常见问题
不能。有效的攻击缓解措施可以显著提高抵御能力,但实际效果取决于攻击特征、网络容量、应用程序行为以及可用的防护技术。
需要。独立硬件提供专属计算资源,但无法阻止攻击者使网络连接或应用程序不堪重负。
通常不够。防火墙有助于控制访问,但大规模流量洪泛攻击通常需要上游缓解措施。网站也可能受益于 WAF 和应用层速率限制。
总结
DDoS 防护对于确保网站、API、VPS 托管服务和独立服务器在遭受恶意流量攻击时仍可访问,具有重要作用。
最有效的方法是将针对第 3/4 层威胁的上游缓解措施,与适当的第 7 层应用安全防护、监控和事件应对规划结合起来。
评估托管基础设施时,应根据您运行的服务及其面临的威胁来选择防护措施,而不是仅看攻击缓解能力。




