

La protezione DDoS aiuta a mantenere accessibili siti web, applicazioni, servizi di hosting VPS e server dedicati, rilevando e filtrando il traffico dannoso progettato per sovraccaricarli.
Un attacco Distributed Denial of Service (DDoS) può interrompere i servizi anche quando il server sottostante funziona correttamente. Una protezione efficace riduce il rischio di interruzioni, problemi di prestazioni e perdite economiche, anche se nessuna soluzione può garantire un’immunità totale.
Capire come funziona la protezione DDoS e quali sono le differenze tra gli attacchi a livello di rete e quelli a livello applicativo può aiutarti a scegliere le difese più adatte alla tua infrastruttura.
Cos’è la protezione DDoS?
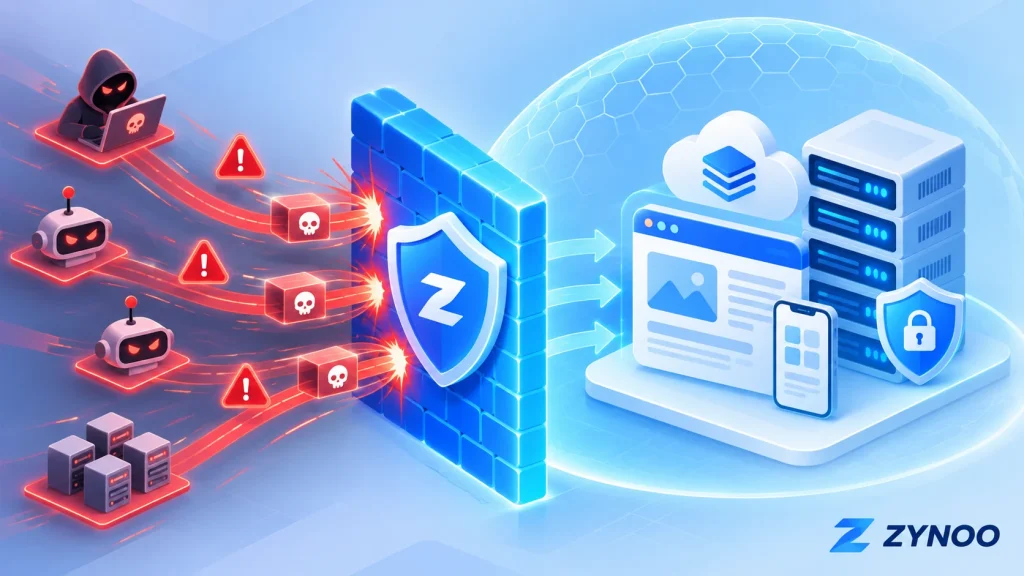
La protezione DDoS comprende le tecnologie e i processi utilizzati per identificare, assorbire e mitigare gli attacchi Distributed Denial of Service.
Un attacco DDoS comporta in genere l’invio di una quantità eccessiva di traffico o richieste verso un bersaglio da parte di numerosi dispositivi. Questi dispositivi possono far parte di una botnet, una rete di sistemi compromessi controllati da un aggressore.
L’obiettivo è solitamente esaurire la larghezza di banda, le connessioni o le risorse di calcolo, impedendo agli utenti legittimi di accedere al servizio.
Tra i possibili bersagli figurano siti web, API, database accessibili tramite servizi pubblici, server di gioco e altre applicazioni esposte a Internet.
Come funziona la protezione DDoS?
I sistemi di mitigazione DDoS analizzano il traffico in entrata per distinguere le attività sospette dalle richieste legittime.
Un sistema di protezione tipico utilizza diverse tecniche:
- Monitoraggio del traffico: tiene traccia dell’utilizzo della larghezza di banda, della frequenza dei pacchetti, delle connessioni e degli schemi delle richieste.
- Rilevamento degli attacchi: identifica volumi di traffico insoliti o comportamenti associati a metodi di attacco noti.
- Filtraggio del traffico: blocca le richieste sospette, le sottopone a verifiche o ne limita la frequenza.
- Pulizia del traffico: separa il traffico dannoso da quello legittimo, spesso tramite un’infrastruttura a monte.
- Mitigazione continua: adatta la protezione all’evolversi dell’attacco.
In caso di attacchi di grandi dimensioni, è particolarmente importante filtrare il traffico prima che raggiunga il server di hosting. Un firewall locale non può ripristinare la connettività una volta saturata la connessione di rete in entrata del server.
Attacchi DDoS ai livelli 3/4 e al livello 7
Gli attacchi DDoS possono colpire diversi livelli della comunicazione di rete. Comprendere queste differenze è essenziale, perché ogni tipo richiede una protezione adeguata.
| Livello | Esempi di attacchi | Bersaglio principale |
|---|---|---|
| Livello 3 — Rete | Flood ICMP | Larghezza di banda della rete ed elaborazione dei pacchetti |
| Livello 4 — Trasporto | Flood TCP SYN, flood UDP | Connessioni, servizi di trasporto e capacità di rete |
| Livello 7 — Applicazione | Flood HTTP, richieste API ripetute | Server web, applicazioni e database |
Protezione ai livelli 3 e 4
Gli attacchi ai livelli 3/4 prendono spesso di mira la capacità della rete o le risorse necessarie a gestire le connessioni.
Per esempio, un flood UDP di grandi dimensioni può sovraccaricare una connessione di rete, mentre un flood TCP SYN può esaurire le risorse legate alle connessioni.
La protezione DDoS a livello di rete aiuta a rilevare e filtrare questi attacchi prima che interrompano i servizi ospitati.
Protezione al livello 7
Gli attacchi al livello 7 prendono di mira le applicazioni, anziché limitarsi a saturare la larghezza di banda della rete.
Un aggressore potrebbe richiedere ripetutamente una pagina web che richiede molte risorse, un endpoint di ricerca o un’operazione API.
Queste richieste possono assomigliare al traffico legittimo, rendendo gli attacchi a livello applicativo più difficili da distinguere dalle normali attività.
La protezione può includere l’analisi del traffico HTTP, limiti alla frequenza delle richieste calibrati sull’applicazione, il rilevamento dei bot e regole del web application firewall.
La differenza fondamentale: la protezione ai livelli 3/4 si concentra sul traffico di rete e di trasporto, mentre quella al livello 7 esamina il comportamento dell’applicazione. I siti web potrebbero aver bisogno di entrambe.
Perché la protezione DDoS è importante per VPS e server dedicati
Sia i VPS sia i server dedicati possono subire attacchi DDoS, anche se hanno configurazioni delle risorse diverse.
A un VPS vengono assegnate risorse virtuali, tra cui CPU, RAM e capacità di rete. Un traffico dannoso eccessivo può esaurire queste risorse o compromettere la rete circostante.
Un server dedicato offre hardware fisico a uso esclusivo, ma questo non lo rende immune dalla saturazione della rete o dal sovraccarico delle applicazioni.
Anche i server più potenti possono diventare irraggiungibili quando la connettività a monte viene sovraccaricata.
Per le aziende, le conseguenze possono includere transazioni non riuscite, interruzioni dei servizi, clienti insoddisfatti e perdite di fatturato.
La mitigazione DDoS è quindi importante per le piattaforme di e-commerce, le applicazioni SaaS, i server di gioco, le API e altri servizi accessibili pubblicamente.
Protezione DDoS, firewall e WAF a confronto
Queste tecnologie si integrano a vicenda, ma hanno scopi diversi.
Mitigazione DDoS: rileva e filtra i flood di traffico, spesso utilizzando un’infrastruttura di rete in grado di gestire grandi volumi di traffico dannoso.
Firewall di rete: controlla il traffico in base a indirizzi IP, porte, protocolli e altre regole. Riduce l’esposizione non necessaria, ma non può gestire da solo tutti gli attacchi su larga scala.
Web Application Firewall (WAF): esamina le richieste HTTP/HTTPS e applica regole di sicurezza specifiche per le applicazioni. Può aiutare a mitigare le richieste dannose e alcuni attacchi DDoS al livello 7.
Una CDN aiuta a difendersi dagli attacchi DDoS?
Sì, se la CDN include funzionalità adeguate di sicurezza e mitigazione DDoS.
Una CDN può distribuire il traffico tra più sedi, memorizzare nella cache i contenuti idonei e filtrare le richieste sospette prima che raggiungano il server di origine.
La protezione, tuttavia, può essere aggirata se gli aggressori riescono a connettersi direttamente a un indirizzo IP di origine esposto.
Inoltre, la normale protezione CDN per i siti web non copre automaticamente i servizi non HTTP, come il traffico dei server di gioco.
La soluzione più adatta dipende dai protocolli e dai servizi da proteggere.
Cosa cercare in un servizio di hosting con protezione DDoS
Quando confronti i provider di hosting, non fermarti alla capacità di mitigazione dichiarata.
Attacchi coperti: verifica se la protezione copre gli attacchi ai livelli 3/4, quelli al livello 7 o entrambi.
Mitigazione automatica: verifica se la protezione è sempre attiva o si attiva dopo il rilevamento di un attacco.
Servizi supportati: accertati che la protezione copra i tuoi siti web, le API, i server di gioco e gli altri protocolli necessari.
Monitoraggio e assistenza: cerca strumenti che consentano di visualizzare il traffico, avvisi relativi alla mitigazione e una procedura chiara per segnalare gli attacchi.
Gestione dei falsi positivi: un filtraggio troppo aggressivo non dovrebbe bloccare inutilmente i visitatori legittimi.
Un valore elevato della capacità di mitigazione è utile, ma non garantisce la protezione da ogni attacco né rappresenta la larghezza di banda dedicata a un singolo server.
Come aumentare la resilienza agli attacchi DDoS
La protezione a livello di hosting dovrebbe far parte di una strategia di sicurezza più ampia.
- Chiudi le porte di rete non necessarie e limita l’accesso alle interfacce di amministrazione.
- Usa un WAF e limiti alla frequenza delle richieste configurati con attenzione per le applicazioni web pubbliche.
- Proteggi l’accesso al server di origine quando utilizzi una CDN con reverse proxy.
- Monitora gli schemi di traffico, i tempi di risposta delle applicazioni e l’utilizzo delle risorse.
- Mantieni ottimizzate le applicazioni e predisponi procedure di ripristino affidabili.
Se sospetti che sia in corso un attacco, esamina le metriche del traffico e dei servizi, contatta il tuo provider di hosting e individua i servizi interessati.
Evita di modificare le regole del firewall senza averle testate durante un incidente: potresti bloccare i clienti legittimi o l’accesso amministrativo.
Protezione DDoS a livello di server: iptables, LiteSpeed e Imunify360
Sì. Se configurati correttamente, diversi strumenti di sicurezza a livello di server possono aiutare a ridurre l’impatto di alcuni attacchi DDoS.
- iptables: le regole del firewall Linux possono limitare le connessioni indesiderate, bloccare il traffico sospetto e applicare limiti alla frequenza delle richieste. Non possono però fermare gli attacchi di grandi dimensioni che saturano la connessione di rete del server.
- LiteSpeed Web Server: i limiti integrati per singolo client possono contenere le richieste eccessive, il numero di connessioni e l’utilizzo della larghezza di banda. Alcune funzionalità anti-DDoS avanzate richiedono licenze LiteSpeed specifiche.
- Imunify360: offre protezione firewall, rilevamento degli attacchi DoS, verifiche per i bot e limiti alla frequenza delle richieste HTTP per aiutare a mitigare il traffico abusivo.
Questi strumenti funzionano meglio insieme alla mitigazione DDoS a livello di hosting. La protezione a livello di rete gestisce i flood di traffico prima che raggiungano il server, mentre gli strumenti di sicurezza locali aiutano a controllare le connessioni abusive e le richieste alle applicazioni.
Testa sempre con attenzione le regole di sicurezza per evitare di bloccare gli utenti legittimi.
La protezione DDoS di ZYNOO
ZYNOO include la mitigazione DDoS nei suoi servizi di hosting VPS e nell’infrastruttura dei server dedicati in Bulgaria.
La nostra infrastruttura offre una capacità di mitigazione DDoS fino a 500 Gbps, contribuendo a filtrare il traffico dannoso e a ridurre le interruzioni dei servizi.
I clienti possono scegliere risorse virtuali o risorse fisiche dedicate in base alle esigenze delle loro applicazioni.
Esplora i nostri piani di hosting VPS o i server dedicati in Bulgaria per confrontare le configurazioni disponibili.
La capacità di mitigazione non garantisce la protezione da ogni attacco. Verifica che la copertura dei protocolli e le funzionalità di protezione a livello applicativo siano adeguate al tuo servizio.
Domande frequenti
No. Una mitigazione efficace aumenta notevolmente la resilienza, ma i risultati dipendono dalle caratteristiche dell’attacco, dalla capacità della rete, dal comportamento dell’applicazione e dalle tecnologie di protezione disponibili.
Sì. L’hardware dedicato offre risorse di calcolo a uso esclusivo, ma non impedisce agli aggressori di sovraccaricare le connessioni di rete o le applicazioni.
Di solito no. I firewall aiutano a controllare gli accessi, ma i flood di traffico di grandi dimensioni richiedono spesso una mitigazione a monte. I siti web possono inoltre trarre vantaggio dai WAF e dai limiti alla frequenza delle richieste a livello applicativo.
Conclusione
La protezione DDoS svolge un ruolo importante nel mantenere accessibili siti web, API, servizi di hosting VPS e server dedicati durante gli attacchi basati su traffico dannoso.
L’approccio più efficace combina la mitigazione a monte delle minacce ai livelli 3/4 con adeguate misure di sicurezza applicativa per il livello 7, il monitoraggio e la pianificazione della risposta agli incidenti.
Quando valuti un’infrastruttura di hosting, scegli la protezione in base ai servizi che gestisci e alle minacce a cui sono esposti, non soltanto alla capacità di mitigazione.




