

La protección contra DDoS ayuda a mantener disponibles los sitios web, las aplicaciones, los servicios de alojamiento VPS y los servidores dedicados mediante la detección y el filtrado del tráfico malicioso diseñado para saturarlos.
Un ataque distribuido de denegación de servicio (DDoS) puede interrumpir los servicios incluso cuando el servidor funciona correctamente. Una protección eficaz reduce el riesgo de interrupciones, problemas de rendimiento y pérdidas comerciales, aunque ninguna solución puede garantizar una inmunidad total.
Entender cómo funciona la protección contra DDoS y las diferencias entre los ataques a nivel de red y de aplicación puede ayudarte a elegir las defensas adecuadas para tu infraestructura.
¿Qué es la protección contra DDoS?
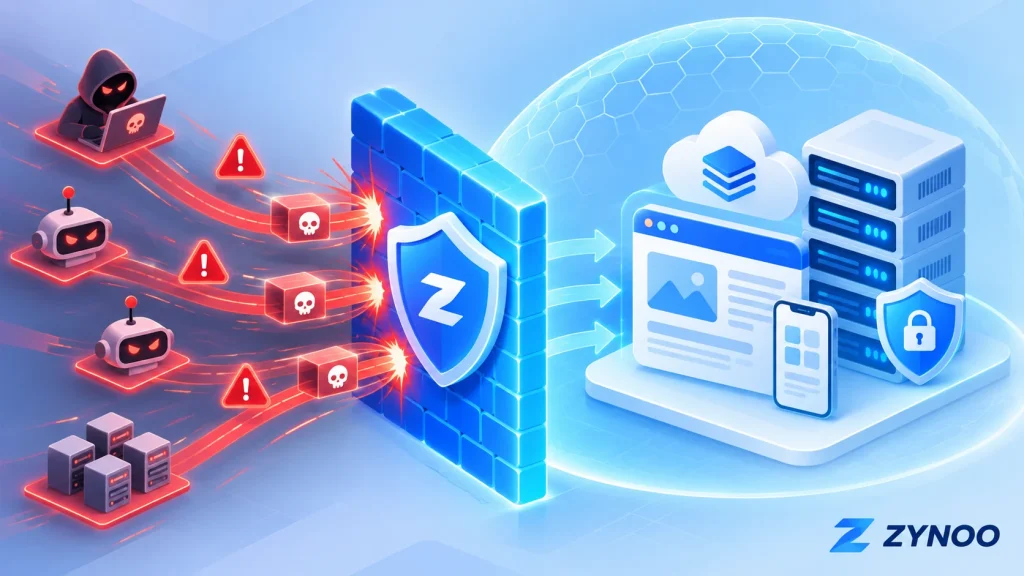
La protección contra DDoS comprende las tecnologías y los procesos utilizados para identificar, absorber y mitigar los ataques distribuidos de denegación de servicio.
Un ataque DDoS suele implicar que numerosos dispositivos envíen un volumen excesivo de tráfico o solicitudes a un objetivo. Estos dispositivos pueden formar parte de una botnet, una red de sistemas comprometidos controlada por un atacante.
El objetivo suele ser agotar el ancho de banda, las conexiones o los recursos informáticos para impedir que los usuarios legítimos accedan al servicio.
Entre los posibles objetivos se encuentran los sitios web, las API, las bases de datos expuestas a través de servicios públicos, los servidores de juegos y otras aplicaciones accesibles desde Internet.
¿Cómo funciona la protección contra DDoS?
Los sistemas de mitigación de DDoS analizan el tráfico entrante para distinguir la actividad sospechosa de las solicitudes legítimas.
Un sistema de protección típico utiliza varias técnicas:
- Supervisión del tráfico: Hace un seguimiento del uso del ancho de banda, las tasas de paquetes, las conexiones y los patrones de solicitudes.
- Detección de ataques: Identifica volúmenes de tráfico inusuales o comportamientos asociados a métodos de ataque conocidos.
- Filtrado del tráfico: Bloquea, somete a comprobaciones o limita las solicitudes sospechosas.
- Depuración del tráfico: Separa el tráfico malicioso del legítimo, a menudo mediante infraestructura situada antes del servidor.
- Mitigación continua: Ajusta la protección a medida que cambia el ataque.
Ante ataques de gran envergadura, es especialmente importante filtrar el tráfico antes de que llegue al servidor de alojamiento. Un cortafuegos local no puede restablecer la conectividad una vez saturada la conexión de red entrante del servidor.
Ataques DDoS de capa 3/4 frente a ataques de capa 7
Los ataques DDoS pueden dirigirse a distintas capas de la comunicación de red. Comprender estas diferencias es fundamental, ya que cada tipo requiere una protección adecuada.
| Capa | Ejemplos de ataques | Objetivo principal |
|---|---|---|
| Capa 3 — Red | Inundaciones ICMP | Ancho de banda de red y procesamiento de paquetes |
| Capa 4 — Transporte | Inundaciones TCP SYN e inundaciones UDP | Conexiones, servicios de transporte y capacidad de red |
| Capa 7 — Aplicación | Inundaciones HTTP y solicitudes repetidas a API | Servidores web, aplicaciones y bases de datos |
Protección de capa 3 y capa 4
Los ataques de capa 3/4 suelen dirigirse contra la capacidad de la red o los recursos destinados a gestionar conexiones.
Por ejemplo, una inundación UDP de gran volumen puede saturar una conexión de red, mientras que una inundación TCP SYN puede agotar los recursos asociados a las conexiones.
La protección contra DDoS a nivel de red ayuda a detectar y filtrar estos ataques antes de que interrumpan los servicios alojados.
Protección de capa 7
Los ataques de capa 7 se dirigen contra las aplicaciones en lugar de limitarse a saturar el ancho de banda de la red.
Un atacante podría solicitar repetidamente una página web que consume muchos recursos, un punto de acceso de búsqueda o una operación de API.
Estas solicitudes pueden parecer tráfico legítimo, por lo que los ataques a nivel de aplicación resultan más difíciles de distinguir de la actividad normal.
La protección puede incluir análisis del tráfico HTTP, limitación de la tasa de solicitudes adaptada a la aplicación, detección de bots y reglas de cortafuegos de aplicaciones web.
La diferencia clave: La protección de capa 3/4 se centra en el tráfico de red y transporte, mientras que la protección de capa 7 examina el comportamiento de la aplicación. Los sitios web pueden necesitar ambas.
Por qué es importante la protección contra DDoS para los VPS y los servidores dedicados
Tanto los VPS como los servidores dedicados pueden sufrir ataques DDoS, aunque la configuración de sus recursos sea diferente.
Un VPS tiene recursos virtuales asignados, como CPU, RAM y capacidad de red. Un volumen excesivo de tráfico malicioso puede agotar estos recursos o perturbar la red circundante.
Un servidor dedicado proporciona hardware físico exclusivo, pero eso no lo hace inmune a la saturación de la red ni a la sobrecarga de las aplicaciones.
Incluso los servidores potentes pueden quedar inaccesibles cuando se satura la conectividad de la red que los conecta con Internet.
Para las empresas, las consecuencias pueden incluir transacciones fallidas, interrupciones del servicio, frustración de los clientes y pérdida de ingresos.
Por ello, la mitigación de DDoS es pertinente para plataformas de comercio electrónico, aplicaciones SaaS, servidores de juegos, API y otros servicios de acceso público.
Protección contra DDoS frente a cortafuegos y WAF
Estas tecnologías se complementan, pero cumplen funciones distintas.
Mitigación de DDoS: Detecta y filtra las inundaciones de tráfico, a menudo mediante infraestructura de red capaz de gestionar grandes volúmenes de ataques.
Cortafuegos de red: Controla el tráfico según las direcciones IP, los puertos, los protocolos y otras reglas. Reduce la exposición innecesaria, pero no puede gestionar por sí solo todos los ataques de gran envergadura.
Cortafuegos de aplicaciones web (WAF): Inspecciona las solicitudes HTTP/HTTPS y aplica reglas de seguridad adaptadas a la aplicación. Puede ayudar a mitigar las solicitudes maliciosas y determinados ataques DDoS de capa 7.
¿Ayuda una CDN a protegerse contra los ataques DDoS?
Sí, siempre que la CDN incluya funciones adecuadas de seguridad y mitigación de DDoS.
Una CDN puede distribuir el tráfico entre varias ubicaciones, almacenar en caché el contenido apto para ello y filtrar las solicitudes sospechosas antes de que lleguen al servidor de origen.
Sin embargo, los atacantes pueden eludir esta protección si pueden conectarse directamente a una dirección IP expuesta del servidor de origen.
Además, la protección habitual de una CDN para sitios web no cubre automáticamente los servicios no HTTP, como el tráfico de los servidores de juegos.
La solución adecuada depende de los protocolos y servicios que necesites proteger.
Qué buscar en un servicio de alojamiento con protección contra DDoS
Al comparar proveedores de alojamiento, no te fijes solo en la capacidad de mitigación anunciada.
Cobertura de ataques: Comprueba si la protección cubre los ataques de capa 3/4, los de capa 7 o ambos.
Mitigación automática: Averigua si la protección funciona de forma continua o se activa tras detectar un ataque.
Servicios compatibles: Confirma que cubra tus sitios web, API, servidores de juegos y demás protocolos que necesites.
Supervisión y asistencia: Busca opciones para consultar el tráfico, alertas de mitigación y un procedimiento claro para notificar ataques.
Gestión de falsos positivos: Un filtrado demasiado agresivo no debería bloquear innecesariamente a los visitantes legítimos.
Una cifra elevada de capacidad de mitigación es útil, pero no garantiza la protección frente a todos los ataques ni representa el ancho de banda reservado a un servidor concreto.
Cómo mejorar tu resistencia frente a los ataques DDoS
La protección a nivel de alojamiento debe formar parte de una estrategia de seguridad más amplia.
- Cierra los puertos de red innecesarios y restringe el acceso a las interfaces de administración.
- Utiliza un WAF y límites de tasa de solicitudes bien configurados para las aplicaciones web públicas.
- Protege el acceso al servidor de origen cuando utilices una CDN con proxy inverso.
- Supervisa los patrones de tráfico, los tiempos de respuesta de las aplicaciones y el uso de recursos.
- Mantén las aplicaciones optimizadas y establece procedimientos de recuperación fiables.
Si sospechas que hay un ataque en curso, revisa las métricas de tráfico y de servicio, ponte en contacto con tu proveedor de alojamiento y determina qué servicios están afectados.
Evita hacer cambios en el cortafuegos que no hayas probado durante un incidente, ya que podrías bloquear a clientes legítimos o impedir el acceso de los administradores.
Protección contra DDoS a nivel de servidor: iptables, LiteSpeed e Imunify360
Sí. Varias herramientas de seguridad a nivel de servidor pueden ayudar a reducir el impacto de determinados ataques DDoS si se configuran correctamente.
- iptables: Las reglas del cortafuegos de Linux pueden restringir las conexiones no deseadas, bloquear el tráfico sospechoso y aplicar límites de tasa. Sin embargo, no pueden detener ataques de gran envergadura que saturen la conexión de red de tu servidor.
- LiteSpeed Web Server: La limitación integrada por cliente puede restringir las solicitudes, las conexiones y el uso de ancho de banda excesivos. Algunas funciones avanzadas contra DDoS requieren licencias específicas de LiteSpeed.
- Imunify360: Ofrece protección mediante cortafuegos, detección de ataques DoS, comprobaciones para bots y limitación de la tasa de solicitudes HTTP para ayudar a mitigar el tráfico abusivo.
Estas herramientas funcionan mejor junto con la mitigación de DDoS a nivel de alojamiento. La protección a nivel de red gestiona las inundaciones de tráfico antes de que lleguen a tu servidor, mientras que las herramientas de seguridad locales ayudan a controlar las conexiones abusivas y las solicitudes a las aplicaciones.
Prueba siempre con cuidado las reglas de seguridad para evitar bloquear a usuarios legítimos.
Protección contra DDoS en ZYNOO
ZYNOO incluye mitigación de DDoS en sus servicios de alojamiento VPS y en su infraestructura de servidores dedicados en Bulgaria.
Nuestra infraestructura ofrece hasta 500 Gbps de capacidad de mitigación de DDoS, lo que ayuda a filtrar el tráfico malicioso y reducir las interrupciones del servicio.
Los clientes pueden elegir recursos virtuales o recursos físicos dedicados según las necesidades de sus aplicaciones.
Consulta nuestros planes de alojamiento VPS o nuestros servidores dedicados en Bulgaria para comparar las configuraciones disponibles.
La capacidad de mitigación no garantiza la protección frente a todos los ataques. Comprueba que la cobertura de protocolos y la protección a nivel de aplicación sean adecuadas para tu servicio.
Preguntas frecuentes
No. Una mitigación eficaz mejora considerablemente la resistencia, pero los resultados dependen de las características del ataque, la capacidad de la red, el comportamiento de la aplicación y las tecnologías de protección disponibles.
Sí. El hardware dedicado proporciona recursos informáticos exclusivos, pero no impide que los atacantes saturen las conexiones de red o las aplicaciones.
Por lo general, no. Los cortafuegos ayudan a controlar el acceso, pero las inundaciones de tráfico de gran volumen suelen requerir mitigación antes de que el tráfico llegue al servidor. Los sitios web también pueden beneficiarse de los WAF y de la limitación de la tasa de solicitudes a nivel de aplicación.
Conclusión
La protección contra DDoS desempeña un papel importante para mantener accesibles los sitios web, las API, los servicios de alojamiento VPS y los servidores dedicados durante los ataques de tráfico malicioso.
El enfoque más eficaz combina la mitigación antes de que el tráfico llegue al servidor frente a las amenazas de capa 3/4 con medidas adecuadas de seguridad de aplicaciones de capa 7, supervisión y planificación de incidentes.
Al evaluar una infraestructura de alojamiento, elige la protección en función de los servicios que utilizas y de las amenazas a las que se enfrentan, no solo por su capacidad de mitigación.




