

Ochrona przed atakami DDoS pomaga utrzymać dostępność stron internetowych, aplikacji, usług hostingowych VPS i serwerów dedykowanych dzięki wykrywaniu i filtrowaniu złośliwego ruchu mającego je przeciążyć.
Rozproszony atak odmowy usługi (DDoS) może zakłócić działanie usług, nawet gdy sam serwer działa prawidłowo. Skuteczna ochrona zmniejsza ryzyko przestojów, problemów z wydajnością i strat biznesowych, choć żadne rozwiązanie nie gwarantuje pełnej odporności.
Zrozumienie zasad działania ochrony przed atakami DDoS oraz różnic między atakami na poziomie sieci i aplikacji pomoże Ci dobrać odpowiednie zabezpieczenia infrastruktury.
Czym jest ochrona przed atakami DDoS?
Ochrona przed atakami DDoS obejmuje technologie i procesy służące do wykrywania, absorbowania i łagodzenia skutków rozproszonych ataków odmowy usługi.
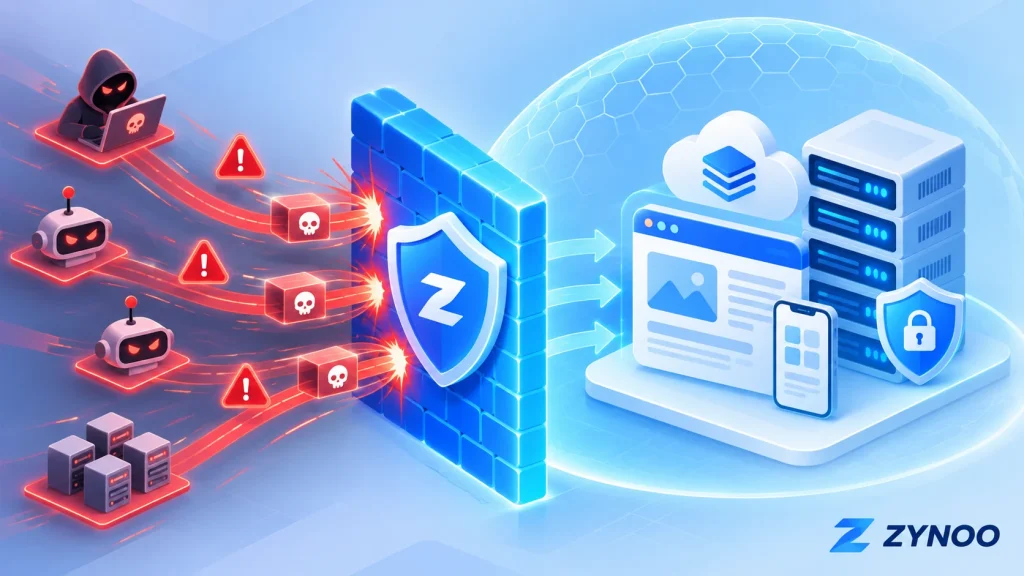
W ataku DDoS zazwyczaj bierze udział wiele urządzeń wysyłających do celu nadmierną ilość ruchu lub żądań. Urządzenia te mogą należeć do botnetu, czyli sieci przejętych systemów kontrolowanych przez atakującego.
Celem jest zwykle wyczerpanie przepustowości łącza, limitu połączeń lub zasobów obliczeniowych, tak aby uprawnieni użytkownicy nie mogli korzystać z usługi.
Potencjalnymi celami są strony internetowe, API, bazy danych udostępniane przez usługi publiczne, serwery gier i inne aplikacje dostępne przez internet.
Jak działa ochrona przed atakami DDoS?
Systemy ochrony przed atakami DDoS analizują ruch przychodzący, aby odróżnić podejrzaną aktywność od prawidłowych żądań.
Typowy system ochrony wykorzystuje kilka technik:
- Monitorowanie ruchu: Śledzenie wykorzystania przepustowości łącza, liczby pakietów, połączeń i wzorców żądań.
- Wykrywanie ataków: Identyfikowanie nietypowego natężenia ruchu lub zachowań związanych ze znanymi metodami ataku.
- Filtrowanie ruchu: Blokowanie podejrzanych żądań, poddawanie ich dodatkowej weryfikacji lub ograniczanie ich liczby.
- Oczyszczanie ruchu: Oddzielanie złośliwego ruchu od prawidłowego, często z wykorzystaniem infrastruktury dostawcy sieci.
- Ciągłe łagodzenie skutków ataku: Dostosowywanie ochrony w miarę zmian przebiegu ataku.
W przypadku ataków na dużą skalę szczególnie ważne jest filtrowanie ruchu, zanim dotrze on do serwera hostingowego. Lokalna zapora sieciowa nie przywróci łączności, jeśli przychodzące łącze sieciowe serwera zostało już przeciążone.
Ataki DDoS na warstwy 3/4 a ataki na warstwę 7
Ataki DDoS mogą być wymierzone w różne warstwy komunikacji sieciowej. Zrozumienie tych różnic jest niezbędne, ponieważ każdy rodzaj ataku wymaga odpowiedniej ochrony.
| Warstwa | Przykłady ataków | Główny cel |
|---|---|---|
| Warstwa 3 — sieciowa | Zalewanie pakietami ICMP | Przepustowość sieci i przetwarzanie pakietów |
| Warstwa 4 — transportowa | Zalewanie pakietami TCP SYN i UDP | Połączenia, usługi transportowe i przepustowość sieci |
| Warstwa 7 — aplikacji | Zalewanie żądaniami HTTP, powtarzane żądania do API | Serwery WWW, aplikacje i bazy danych |
Ochrona warstw 3 i 4
Ataki na warstwy 3/4 często są wymierzone w przepustowość sieci lub zasoby obsługujące połączenia.
Na przykład zalewanie pakietami UDP na dużą skalę może przeciążyć łącze sieciowe, a zalewanie pakietami TCP SYN może wyczerpać zasoby związane z obsługą połączeń.
Ochrona przed atakami DDoS na poziomie sieci pomaga wykrywać i filtrować takie ataki, zanim zakłócą działanie hostowanych usług.
Ochrona warstwy 7
Ataki na warstwę 7 są wymierzone w aplikacje, a nie tylko w przepustowość łącza sieciowego.
Atakujący może wielokrotnie żądać strony internetowej wymagającej dużych zasobów, wywoływać punkt końcowy wyszukiwania lub operację API.
Żądania te mogą przypominać prawidłowy ruch, przez co ataki na poziomie aplikacji trudniej odróżnić od zwykłej aktywności.
Ochrona może obejmować analizę ruchu HTTP, ograniczanie liczby żądań z uwzględnieniem działania aplikacji, wykrywanie botów oraz reguły zapory aplikacji internetowej.
Najważniejsza różnica: Ochrona warstw 3/4 koncentruje się na ruchu sieciowym i transportowym, natomiast ochrona warstwy 7 analizuje zachowanie aplikacji. Strony internetowe mogą potrzebować obu rodzajów ochrony.
Dlaczego ochrona przed atakami DDoS jest ważna dla serwerów VPS i dedykowanych
Zarówno serwery VPS, jak i serwery dedykowane mogą paść ofiarą ataków DDoS, choć różnią się konfiguracją zasobów.
Serwer VPS ma przydzielone zasoby wirtualne, w tym moc procesora, pamięć RAM i przepustowość sieci. Nadmierny złośliwy ruch może wyczerpać te zasoby lub zakłócić działanie otaczającej infrastruktury sieciowej.
Serwer dedykowany zapewnia fizyczny sprzęt do wyłącznej dyspozycji użytkownika, ale nie oznacza to odporności na przeciążenie sieci lub aplikacji.
Nawet wydajne serwery mogą stać się niedostępne, gdy łącze zapewniające im dostęp do sieci zostanie przeciążone.
Dla firm skutki mogą obejmować nieudane transakcje, przerwy w działaniu usług, frustrację klientów i utratę przychodów.
Dlatego ochrona przed atakami DDoS ma znaczenie dla platform e-commerce, aplikacji SaaS, serwerów gier, API i innych usług dostępnych publicznie.
Ochrona przed atakami DDoS a zapora sieciowa i WAF
Technologie te wzajemnie się uzupełniają, ale służą różnym celom.
Ochrona przed atakami DDoS: Wykrywa i filtruje ataki polegające na zalewaniu ruchem, często z wykorzystaniem infrastruktury sieciowej zdolnej obsłużyć ruch o dużym natężeniu.
Zapora sieciowa: Kontroluje ruch na podstawie adresów IP, portów, protokołów i innych reguł. Ogranicza zbędną ekspozycję usług, ale sama nie poradzi sobie z każdym atakiem na dużą skalę.
Zapora aplikacji internetowej (WAF): Analizuje żądania HTTP/HTTPS i stosuje reguły bezpieczeństwa uwzględniające działanie aplikacji. Może pomóc ograniczyć złośliwe żądania i niektóre ataki DDoS na warstwę 7.
Czy CDN pomaga chronić przed atakami DDoS?
Tak, jeśli CDN oferuje odpowiednie funkcje bezpieczeństwa i ochrony przed atakami DDoS.
CDN może rozkładać ruch między wiele lokalizacji, przechowywać w pamięci podręcznej treści, które się do tego nadają, oraz filtrować podejrzane żądania, zanim dotrą do serwera źródłowego.
Ochronę tę można jednak ominąć, jeśli atakujący mogą połączyć się bezpośrednio z publicznie dostępnym adresem IP serwera źródłowego.
Ponadto standardowa ochrona stron internetowych zapewniana przez CDN nie obejmuje automatycznie usług innych niż HTTP, takich jak ruch serwera gry.
Wybór odpowiedniego rozwiązania zależy od protokołów i usług, które chcesz chronić.
Na co zwrócić uwagę przy wyborze hostingu z ochroną przed atakami DDoS
Porównując dostawców hostingu, weź pod uwagę nie tylko deklarowaną zdolność do obsługi ataków.
Zakres ochrony: Sprawdź, czy obejmuje ataki na warstwy 3/4, warstwę 7 czy oba rodzaje.
Automatyczne łagodzenie skutków ataków: Ustal, czy ochrona działa nieprzerwanie, czy uruchamia się po wykryciu ataku.
Obsługiwane usługi: Potwierdź, że ochrona obejmuje Twoje strony internetowe, API, serwery gier i inne wymagane protokoły.
Monitorowanie i wsparcie: Zwróć uwagę na dostęp do danych o ruchu, powiadomienia o podejmowanych działaniach oraz jasną procedurę zgłaszania ataków.
Obsługa fałszywych alarmów: Agresywne filtrowanie nie powinno niepotrzebnie blokować uprawnionych użytkowników.
Wysoka deklarowana zdolność do obsługi ataków jest przydatna, ale nie gwarantuje ochrony przed każdym atakiem ani nie oznacza przepustowości zarezerwowanej dla pojedynczego serwera.
Jak zwiększyć odporność na ataki DDoS
Ochrona na poziomie hostingu powinna być częścią szerszej strategii bezpieczeństwa.
- Zamknij niepotrzebne porty sieciowe i ogranicz dostęp do interfejsów administracyjnych.
- W przypadku publicznych aplikacji internetowych korzystaj z WAF i starannie skonfigurowanych limitów liczby żądań.
- Zabezpiecz dostęp do serwera źródłowego, jeśli korzystasz z CDN działającej jako serwer proxy odwrotne.
- Monitoruj wzorce ruchu, czas odpowiedzi aplikacji i wykorzystanie zasobów.
- Dbaj o optymalizację aplikacji i utrzymuj niezawodne procedury przywracania działania usług.
Jeśli podejrzewasz, że trwa atak, sprawdź dane dotyczące ruchu i działania usług, skontaktuj się z dostawcą hostingu i ustal, które usługi zostały dotknięte.
Unikaj wprowadzania nieprzetestowanych zmian w regułach zapory sieciowej podczas incydentu, ponieważ mogą one zablokować dostęp uprawnionym klientom lub administratorom.
Ochrona przed atakami DDoS na poziomie serwera: iptables, LiteSpeed i Imunify360
Tak. Kilka narzędzi zabezpieczających działających na poziomie serwera może pomóc ograniczyć skutki niektórych ataków DDoS, jeśli zostaną prawidłowo skonfigurowane.
- iptables: Reguły zapory sieciowej w Linuksie mogą ograniczać niepożądane połączenia, blokować podejrzany ruch i nakładać limity liczby żądań. Nie powstrzymają jednak dużych ataków, które przeciążają łącze sieciowe serwera.
- LiteSpeed Web Server: Wbudowane ograniczenia dla poszczególnych klientów mogą limitować nadmierną liczbę żądań i połączeń oraz wykorzystanie przepustowości. Niektóre zaawansowane funkcje ochrony przed atakami DDoS wymagają określonych licencji LiteSpeed.
- Imunify360: Zapewnia ochronę zaporą sieciową, wykrywanie ataków DoS, mechanizmy weryfikacji botów i ograniczanie liczby żądań HTTP, pomagając zmniejszyć skutki złośliwego ruchu.
Narzędzia te działają najlepiej w połączeniu z ochroną przed atakami DDoS na poziomie hostingu. Ochrona warstwy sieciowej radzi sobie z zalewaniem ruchem, zanim dotrze on do serwera, a lokalne narzędzia bezpieczeństwa pomagają kontrolować złośliwe połączenia i żądania do aplikacji.
Zawsze dokładnie testuj reguły bezpieczeństwa, aby uniknąć blokowania uprawnionych użytkowników.
Ochrona przed atakami DDoS w ZYNOO
ZYNOO zapewnia ochronę przed atakami DDoS w ramach hostingu VPS i infrastruktury serwerów dedykowanych w Bułgarii.
Nasza infrastruktura oferuje zdolność do obsługi ataków DDoS o natężeniu do 500 Gbps, pomagając filtrować złośliwy ruch i ograniczać zakłócenia w działaniu usług.
Klienci mogą wybrać zasoby wirtualne lub dedykowane zasoby fizyczne w zależności od wymagań swoich aplikacji.
Zapoznaj się z naszymi planami hostingu VPS lub serwerami dedykowanymi w Bułgarii, aby porównać dostępne konfiguracje.
Zdolność do obsługi ataków nie gwarantuje ochrony przed każdym z nich. Sprawdź, czy ochrona obejmuje protokoły i wymagania dotyczące warstwy aplikacji istotne dla Twojej usługi.
Najczęściej zadawane pytania
Nie. Skuteczna ochrona znacznie zwiększa odporność, ale jej efekty zależą od charakterystyki ataku, przepustowości sieci, zachowania aplikacji i dostępnych technologii ochronnych.
Tak. Dedykowany sprzęt zapewnia zasoby obliczeniowe do wyłącznej dyspozycji użytkownika, ale nie zapobiega przeciążeniu łączy sieciowych ani aplikacji przez atakujących.
Zwykle nie. Zapory sieciowe pomagają kontrolować dostęp, ale ataki polegające na zalewaniu ruchem na dużą skalę często wymagają ochrony na poziomie infrastruktury sieciowej. Strony internetowe mogą również skorzystać z WAF i ograniczania liczby żądań na poziomie aplikacji.
Podsumowanie
Ochrona przed atakami DDoS odgrywa ważną rolę w utrzymaniu dostępności stron internetowych, API, usług hostingowych VPS i serwerów dedykowanych podczas ataków z wykorzystaniem złośliwego ruchu.
Najskuteczniejsze podejście łączy ochronę przed zagrożeniami na warstwach 3/4 na poziomie infrastruktury sieciowej z odpowiednimi zabezpieczeniami aplikacji na warstwie 7, monitorowaniem i planowaniem reagowania na incydenty.
Oceniając infrastrukturę hostingową, dobieraj ochronę do uruchamianych usług i zagrożeń, na jakie są narażone, a nie wyłącznie na podstawie deklarowanej zdolności do obsługi ataków.




