

Защита от DDoS-атак помогает поддерживать доступность сайтов, приложений, VPS-хостинга и выделенных серверов, обнаруживая и фильтруя вредоносный трафик, направленный на их перегрузку.
Распределённая атака типа «отказ в обслуживании» (DDoS) может нарушить работу сервисов, даже если сам сервер функционирует исправно. Эффективная защита снижает риск простоя, проблем с производительностью и потерь для бизнеса, хотя ни одно решение не может гарантировать полную неуязвимость.
Понимание того, как работает защита от DDoS-атак и чем отличаются атаки на сетевом уровне и уровне приложений, поможет вам выбрать подходящие средства защиты для своей инфраструктуры.
Что такое защита от DDoS-атак?
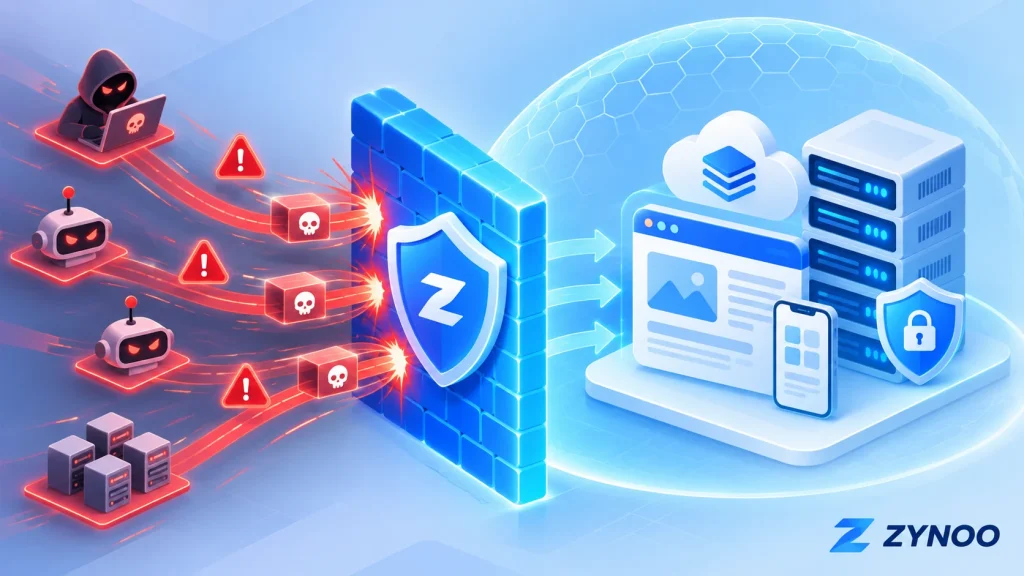
Защита от DDoS-атак — это технологии и процессы, используемые для выявления, поглощения и отражения распределённых атак типа «отказ в обслуживании».
Обычно при DDoS-атаке множество устройств отправляют на цель чрезмерный объём трафика или запросов. Эти устройства могут входить в ботнет — сеть скомпрометированных систем, которыми управляет злоумышленник.
Как правило, цель состоит в том, чтобы исчерпать пропускную способность, доступные соединения или вычислительные ресурсы и тем самым лишить обычных пользователей доступа к сервису.
Потенциальными целями могут быть сайты, API, базы данных, доступные через публичные сервисы, игровые серверы и другие приложения, доступные из интернета.
Как работает защита от DDoS-атак?
Системы защиты от DDoS-атак анализируют входящий трафик, чтобы отличать подозрительную активность от легитимных запросов.
Типичная система защиты использует несколько методов:
- Мониторинг трафика: отслеживание использования пропускной способности, частоты передачи пакетов, соединений и характера запросов.
- Обнаружение атак: выявление необычных объёмов трафика или поведения, характерного для известных методов атаки.
- Фильтрация трафика: блокировка подозрительных запросов, их дополнительная проверка или ограничение их частоты.
- Очистка трафика: отделение вредоносного трафика от легитимного, часто с использованием вышестоящей сетевой инфраструктуры.
- Непрерывное противодействие: адаптация защиты по мере изменения атаки.
При масштабных атаках особенно важно фильтровать трафик до того, как он достигнет хостинг-сервера. Локальный межсетевой экран не сможет восстановить доступность сервера, если его входящий сетевой канал уже перегружен.
DDoS-атаки на уровнях 3/4 и уровне 7
DDoS-атаки могут быть направлены на разные уровни сетевого взаимодействия. Понимать эти различия важно, поскольку для каждого типа атаки нужна соответствующая защита.
| Уровень | Примеры атак | Основная цель |
|---|---|---|
| Уровень 3 — сетевой | ICMP-флуд | Пропускная способность сети и обработка пакетов |
| Уровень 4 — транспортный | TCP SYN-флуд, UDP-флуд | Соединения, транспортные службы и пропускная способность сети |
| Уровень 7 — прикладной | HTTP-флуд, многократные запросы к API | Веб-серверы, приложения и базы данных |
Защита на уровнях 3 и 4
Атаки на уровнях 3/4 обычно направлены на пропускную способность сети или ресурсы, отвечающие за обработку соединений.
Например, масштабный UDP-флуд может перегрузить сетевой канал, а TCP SYN-флуд — исчерпать ресурсы, необходимые для обработки соединений.
Защита от DDoS-атак на сетевом уровне помогает обнаруживать и фильтровать такие атаки до того, как они нарушат работу размещённых сервисов.
Защита на уровне 7
Атаки на уровне 7 направлены на приложения, а не просто на перегрузку сетевого канала.
Злоумышленник может многократно запрашивать веб-страницу, требующую значительных ресурсов для обработки, поисковую конечную точку или операцию API.
Такие запросы могут выглядеть как легитимный трафик, поэтому атаки на уровне приложений сложнее отличить от обычной активности.
Защита может включать анализ HTTP-трафика, ограничение частоты запросов с учётом особенностей приложения, обнаружение ботов и правила межсетевого экрана веб-приложений.
Ключевое различие: защита на уровнях 3/4 сосредоточена на сетевом и транспортном трафике, а защита на уровне 7 анализирует поведение приложения. Сайтам могут требоваться оба вида защиты.
Почему защита от DDoS-атак важна для VPS и выделенных серверов
DDoS-атакам могут подвергаться как VPS, так и выделенные серверы, хотя ресурсы у них организованы по-разному.
VPS выделяются виртуальные ресурсы, включая процессор, оперативную память и пропускную способность сети. Чрезмерный вредоносный трафик может исчерпать эти ресурсы или нарушить работу окружающей сетевой инфраструктуры.
Выделенный сервер предоставляет физическое оборудование в исключительное пользование, но это не делает его неуязвимым к перегрузке сетевого канала или приложения.
Даже мощные серверы могут стать недоступными, если вышестоящий канал связи окажется перегружен.
Для бизнеса последствия могут включать несостоявшиеся транзакции, перебои в работе сервисов, недовольство клиентов и потерю дохода.
Поэтому защита от DDoS-атак актуальна для платформ электронной коммерции, SaaS-приложений, игровых серверов, API и других публично доступных сервисов.
Защита от DDoS-атак, межсетевой экран и WAF: в чём разница
Эти технологии дополняют друг друга, но решают разные задачи.
Защита от DDoS-атак: обнаруживает и фильтрует потоки трафика, часто с помощью сетевой инфраструктуры, способной обрабатывать большие объёмы атакующего трафика.
Сетевой межсетевой экран: управляет трафиком на основе IP-адресов, портов, протоколов и других правил. Он сокращает ненужную доступность сервисов извне, но не может самостоятельно справиться с каждой масштабной атакой.
Межсетевой экран веб-приложений (WAF): проверяет HTTP/HTTPS-запросы и применяет правила безопасности с учётом особенностей приложения. Он помогает противодействовать вредоносным запросам и некоторым DDoS-атакам на уровне 7.
Помогает ли CDN защититься от DDoS-атак?
Да, если CDN включает соответствующие функции безопасности и защиты от DDoS-атак.
CDN может распределять трафик между несколькими площадками, кэшировать подходящий для этого контент и фильтровать подозрительные запросы до того, как они достигнут исходного сервера.
Однако защиту можно обойти, если злоумышленники способны подключиться напрямую к открытому IP-адресу исходного сервера.
Кроме того, стандартная защита сайта с помощью CDN не распространяется автоматически на службы, не использующие HTTP, например на трафик игровых серверов.
Подходящее решение зависит от протоколов и сервисов, которые вы защищаете.
На что обратить внимание при выборе хостинга с защитой от DDoS-атак
Сравнивая хостинг-провайдеров, учитывайте не только заявленную мощность системы защиты.
Охват атак: проверьте, защищает ли решение от атак на уровнях 3/4, на уровне 7 или от обоих типов.
Автоматическое противодействие: выясните, действует ли защита постоянно или активируется после обнаружения атаки.
Поддерживаемые сервисы: убедитесь, что защита распространяется на ваши сайты, API, игровые серверы и другие необходимые протоколы.
Мониторинг и поддержка: обратите внимание на возможность отслеживать трафик, наличие уведомлений об отражении атак и понятный порядок сообщения об атаках.
Обработка ложных срабатываний: слишком агрессивная фильтрация не должна без необходимости блокировать легитимных посетителей.
Высокий заявленный показатель мощности системы защиты полезен, но он не гарантирует защиту от любой атаки и не означает, что указанная пропускная способность выделена отдельному серверу.
Как повысить устойчивость к DDoS-атакам
Защита на уровне хостинга должна быть частью более широкой стратегии безопасности.
- Закройте ненужные сетевые порты и ограничьте доступ к интерфейсам администрирования.
- Используйте WAF и тщательно настроенные ограничения частоты запросов для публичных веб-приложений.
- При использовании CDN с обратным проксированием защитите прямой доступ к исходному серверу.
- Отслеживайте характер трафика, время отклика приложений и использование ресурсов.
- Оптимизируйте приложения и поддерживайте надёжные процедуры восстановления.
Если вы подозреваете, что атака уже идёт, изучите показатели трафика и работы сервисов, свяжитесь с хостинг-провайдером и определите, какие сервисы затронуты.
Не вносите во время инцидента непроверенные изменения в правила межсетевого экрана: они могут заблокировать доступ легитимным клиентам или администраторам.
Защита от DDoS-атак на уровне сервера: iptables, LiteSpeed и Imunify360
Да. При правильной настройке некоторые серверные инструменты безопасности помогают снизить последствия определённых DDoS-атак.
- iptables: правила межсетевого экрана Linux позволяют ограничивать нежелательные соединения, блокировать подозрительный трафик и устанавливать ограничения частоты запросов. Однако они не могут остановить масштабные атаки, перегружающие сетевой канал сервера.
- LiteSpeed Web Server: встроенные ограничения для отдельных клиентов позволяют сдерживать чрезмерное количество запросов и соединений, а также использование пропускной способности. Для некоторых расширенных функций защиты от DDoS-атак требуются определённые лицензии LiteSpeed.
- Imunify360: предоставляет межсетевой экран, обнаружение DoS-атак, дополнительные проверки ботов и ограничение частоты HTTP-запросов, помогая противодействовать вредоносному трафику.
Эти инструменты наиболее эффективны в сочетании с защитой от DDoS-атак на уровне хостинга. Защита на сетевом уровне обрабатывает потоки трафика до того, как они достигнут сервера, а локальные инструменты безопасности помогают контролировать вредоносные соединения и запросы к приложениям.
Всегда тщательно проверяйте правила безопасности, чтобы не заблокировать легитимных пользователей.
Защита от DDoS-атак в ZYNOO
ZYNOO предоставляет защиту от DDoS-атак для своего VPS-хостинга и инфраструктуры выделенных серверов в Болгарии.
Наша инфраструктура обеспечивает мощность защиты от DDoS-атак до 500 Гбит/с, помогая фильтровать вредоносный трафик и сокращать перебои в работе сервисов.
Клиенты могут выбрать виртуальные или выделенные физические ресурсы в зависимости от требований своих приложений.
Ознакомьтесь с нашими тарифами VPS-хостинга или выделенными серверами в Болгарии, чтобы сравнить доступные конфигурации.
Мощность системы защиты не гарантирует защиты от любой атаки. Уточните, охватывает ли защита протоколы и требования ваших приложений.
Часто задаваемые вопросы
Нет. Эффективное противодействие атакам значительно повышает устойчивость, но результат зависит от особенностей атаки, пропускной способности сети, поведения приложения и доступных технологий защиты.
Да. Выделенное оборудование предоставляет вычислительные ресурсы в исключительное пользование, но не мешает злоумышленникам перегрузить сетевые каналы или приложения.
Обычно нет. Межсетевые экраны помогают контролировать доступ, но для противодействия масштабным потокам трафика часто требуется защита на вышестоящем уровне. Сайтам также могут быть полезны WAF и ограничение частоты запросов на уровне приложений.
Заключение
Защита от DDoS-атак играет важную роль в обеспечении доступности сайтов, API, VPS-хостинга и выделенных серверов во время атак с использованием вредоносного трафика.
Наиболее эффективный подход сочетает защиту от угроз на уровнях 3/4 в вышестоящей инфраструктуре с соответствующими средствами безопасности приложений на уровне 7, мониторингом и планом действий при инцидентах.
Выбирая хостинговую инфраструктуру, ориентируйтесь на сервисы, которые вы используете, и угрозы, с которыми они сталкиваются, а не только на мощность системы защиты.




