

Giải pháp bảo vệ chống DDoS giúp website, ứng dụng, dịch vụ lưu trữ VPS và máy chủ chuyên dụng luôn hoạt động bằng cách phát hiện và lọc lưu lượng độc hại nhằm gây quá tải.
Một cuộc tấn công từ chối dịch vụ phân tán (DDoS) có thể làm gián đoạn dịch vụ ngay cả khi máy chủ vẫn hoạt động bình thường. Biện pháp bảo vệ hiệu quả giúp giảm nguy cơ ngừng hoạt động, sự cố hiệu suất và tổn thất kinh doanh, dù không giải pháp nào có thể bảo đảm khả năng miễn nhiễm hoàn toàn.
Hiểu cách hoạt động của giải pháp bảo vệ chống DDoS, cũng như sự khác biệt giữa tấn công ở cấp độ mạng và cấp độ ứng dụng, có thể giúp bạn chọn biện pháp phòng vệ phù hợp cho hạ tầng của mình.
Bảo vệ chống DDoS là gì?
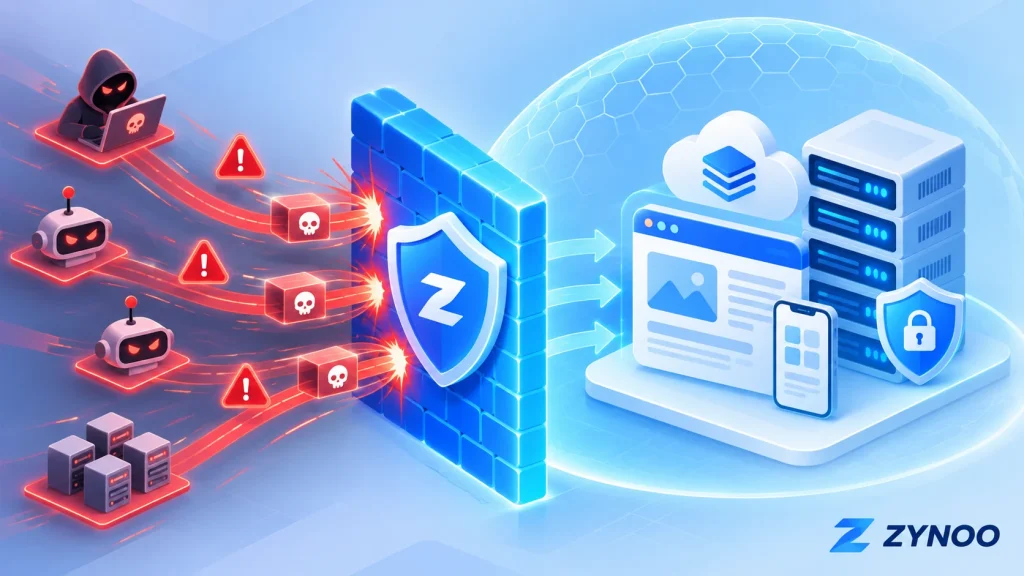
Bảo vệ chống DDoS là các công nghệ và quy trình được sử dụng để nhận diện, hấp thụ và giảm thiểu tác động của các cuộc tấn công từ chối dịch vụ phân tán.
Một cuộc tấn công DDoS thường có nhiều thiết bị gửi lượng lớn lưu lượng hoặc yêu cầu đến mục tiêu. Các thiết bị này có thể thuộc một botnet, tức mạng lưới các hệ thống bị xâm nhập và nằm dưới quyền kiểm soát của kẻ tấn công.
Mục tiêu thường là làm cạn kiệt băng thông, số kết nối hoặc tài nguyên điện toán, khiến người dùng hợp lệ không thể truy cập dịch vụ.
Các mục tiêu có thể bao gồm website, API, cơ sở dữ liệu được cung cấp qua dịch vụ công khai, máy chủ trò chơi và các ứng dụng khác có thể truy cập từ internet.
Giải pháp bảo vệ chống DDoS hoạt động như thế nào?
Hệ thống giảm thiểu tấn công DDoS phân tích lưu lượng truy cập đến để phân biệt hoạt động đáng ngờ với các yêu cầu hợp lệ.
Một hệ thống bảo vệ điển hình sử dụng một số kỹ thuật:
- Giám sát lưu lượng: Theo dõi mức sử dụng băng thông, tốc độ truyền gói tin, các kết nối và mẫu hình yêu cầu.
- Phát hiện tấn công: Xác định lưu lượng tăng bất thường hoặc hành vi liên quan đến các phương thức tấn công đã biết.
- Lọc lưu lượng: Chặn, yêu cầu xác minh hoặc giới hạn các yêu cầu đáng ngờ.
- Lọc sạch lưu lượng: Tách lưu lượng độc hại khỏi lưu lượng hợp lệ, thường bằng hạ tầng mạng thượng nguồn.
- Giảm thiểu liên tục: Điều chỉnh biện pháp bảo vệ khi cuộc tấn công thay đổi.
Với các cuộc tấn công quy mô lớn, việc lọc lưu lượng trước khi lưu lượng đến máy chủ lưu trữ đặc biệt quan trọng. Tường lửa cục bộ không thể khôi phục kết nối khi đường truyền mạng đến máy chủ đã bị quá tải.
Tấn công DDoS Lớp 3/4 so với Lớp 7
Tấn công DDoS có thể nhắm vào các lớp khác nhau trong quá trình truyền thông mạng. Hiểu những khác biệt này rất quan trọng vì mỗi loại cần biện pháp bảo vệ phù hợp.
| Lớp | Ví dụ về tấn công | Mục tiêu chính |
|---|---|---|
| Lớp 3 — Mạng | Tấn công tràn ngập ICMP | Băng thông mạng và khả năng xử lý gói tin |
| Lớp 4 — Giao vận | Tấn công tràn ngập TCP SYN, tấn công tràn ngập UDP | Các kết nối, dịch vụ giao vận và dung lượng mạng |
| Lớp 7 — Ứng dụng | Tấn công tràn ngập HTTP, gửi yêu cầu API lặp đi lặp lại | Máy chủ web, ứng dụng và cơ sở dữ liệu |
Bảo vệ ở Lớp 3 và Lớp 4
Các cuộc tấn công Lớp 3/4 thường nhắm vào dung lượng mạng hoặc tài nguyên xử lý kết nối.
Ví dụ, một cuộc tấn công tràn ngập UDP quy mô lớn có thể làm quá tải đường truyền mạng, trong khi tấn công tràn ngập TCP SYN có thể làm cạn kiệt tài nguyên liên quan đến kết nối.
Giải pháp bảo vệ chống DDoS ở cấp độ mạng giúp phát hiện và lọc các cuộc tấn công này trước khi chúng làm gián đoạn dịch vụ được lưu trữ.
Bảo vệ ở Lớp 7
Tấn công Lớp 7 nhắm vào ứng dụng thay vì chỉ làm quá tải băng thông mạng.
Kẻ tấn công có thể liên tục yêu cầu một trang web tiêu tốn nhiều tài nguyên, một điểm cuối tìm kiếm hoặc một thao tác API.
Những yêu cầu này có thể giống lưu lượng hợp lệ, khiến tấn công ở cấp độ ứng dụng khó phân biệt với hoạt động bình thường hơn.
Các biện pháp bảo vệ có thể bao gồm phân tích lưu lượng HTTP, giới hạn tốc độ theo đặc điểm ứng dụng, phát hiện bot và áp dụng quy tắc của tường lửa ứng dụng web.
Khác biệt chính: Bảo vệ ở Lớp 3/4 tập trung vào lưu lượng mạng và giao vận, trong khi bảo vệ ở Lớp 7 xem xét hành vi của ứng dụng. Website có thể cần cả hai.
Vì sao VPS và máy chủ chuyên dụng cần được bảo vệ chống DDoS
Cả VPS và máy chủ chuyên dụng đều có thể bị tấn công DDoS, dù cấu hình tài nguyên của chúng khác nhau.
VPS được phân bổ các tài nguyên ảo, bao gồm CPU, RAM và dung lượng mạng. Lưu lượng độc hại quá lớn có thể làm cạn kiệt các tài nguyên này hoặc gây gián đoạn mạng xung quanh.
Máy chủ chuyên dụng cung cấp phần cứng vật lý dành riêng, nhưng điều đó không giúp máy chủ miễn nhiễm với tình trạng quá tải mạng hoặc quá tải ứng dụng.
Ngay cả máy chủ mạnh cũng có thể không truy cập được khi kết nối thượng nguồn bị quá tải.
Đối với doanh nghiệp, hậu quả có thể bao gồm giao dịch thất bại, dịch vụ bị gián đoạn, khách hàng không hài lòng và doanh thu bị mất.
Vì vậy, việc giảm thiểu tấn công DDoS có ý nghĩa quan trọng đối với nền tảng thương mại điện tử, ứng dụng SaaS, máy chủ trò chơi, API và các dịch vụ khác cho phép truy cập công khai.
Bảo vệ chống DDoS, tường lửa và WAF khác nhau như thế nào?
Các công nghệ này bổ trợ cho nhau nhưng phục vụ những mục đích khác nhau.
Giảm thiểu tấn công DDoS: Phát hiện và lọc các đợt tấn công tràn ngập lưu lượng, thường bằng hạ tầng mạng có khả năng xử lý lưu lượng tấn công lớn.
Tường lửa mạng: Kiểm soát lưu lượng theo địa chỉ IP, cổng, giao thức và các quy tắc khác. Tường lửa giúp hạn chế việc để hệ thống tiếp xúc không cần thiết với các mối đe dọa, nhưng không thể tự xử lý mọi cuộc tấn công quy mô lớn.
Tường lửa ứng dụng web (WAF): Kiểm tra các yêu cầu HTTP/HTTPS và áp dụng quy tắc bảo mật dựa trên đặc điểm ứng dụng. WAF có thể giúp giảm thiểu các yêu cầu độc hại và một số cuộc tấn công DDoS Lớp 7.
CDN có giúp chống tấn công DDoS không?
Có, nếu CDN có các tính năng bảo mật và giảm thiểu tấn công DDoS phù hợp.
CDN có thể phân phối lưu lượng qua nhiều địa điểm, lưu vào bộ nhớ đệm những nội dung phù hợp và lọc yêu cầu đáng ngờ trước khi chúng đến máy chủ gốc.
Tuy nhiên, biện pháp bảo vệ này có thể bị vượt qua nếu kẻ tấn công kết nối trực tiếp được với địa chỉ IP công khai của máy chủ gốc.
Ngoài ra, tính năng bảo vệ website thông thường của CDN không tự động bao phủ các dịch vụ không dùng HTTP, chẳng hạn như lưu lượng của máy chủ trò chơi.
Giải pháp phù hợp phụ thuộc vào các giao thức và dịch vụ mà bạn cần bảo vệ.
Cần xem xét điều gì khi chọn dịch vụ lưu trữ có bảo vệ chống DDoS?
Khi so sánh các nhà cung cấp dịch vụ lưu trữ, bạn nên xem xét nhiều yếu tố hơn là chỉ năng lực giảm thiểu tấn công được quảng cáo.
Phạm vi bảo vệ: Kiểm tra xem giải pháp có bảo vệ trước tấn công Lớp 3/4, tấn công Lớp 7 hay cả hai.
Giảm thiểu tự động: Xác định xem biện pháp bảo vệ hoạt động liên tục hay được kích hoạt sau khi phát hiện cuộc tấn công.
Các dịch vụ được hỗ trợ: Xác nhận phạm vi bảo vệ cho website, API, máy chủ trò chơi và các giao thức khác mà bạn cần.
Giám sát và hỗ trợ: Tìm hiểu khả năng theo dõi lưu lượng, cảnh báo khi hệ thống giảm thiểu tấn công và quy trình báo cáo tấn công rõ ràng.
Xử lý trường hợp nhận diện nhầm: Không nên để việc lọc quá nghiêm ngặt chặn khách truy cập hợp lệ một cách không cần thiết.
Năng lực giảm thiểu tấn công lớn là một ưu điểm, nhưng không bảo đảm khả năng bảo vệ trước mọi cuộc tấn công và cũng không đồng nghĩa với băng thông dành riêng cho từng máy chủ.
Cách tăng khả năng chống chịu trước tấn công DDoS
Giải pháp bảo vệ ở cấp độ dịch vụ lưu trữ nên là một phần trong chiến lược bảo mật toàn diện hơn.
- Đóng các cổng mạng không cần thiết và hạn chế quyền truy cập vào các giao diện quản trị.
- Sử dụng WAF và thiết lập cẩn thận các giới hạn tốc độ cho ứng dụng web công khai.
- Bảo vệ quyền truy cập vào máy chủ gốc khi sử dụng CDN hoạt động dưới dạng proxy ngược.
- Giám sát mẫu hình lưu lượng, thời gian phản hồi của ứng dụng và mức sử dụng tài nguyên.
- Duy trì ứng dụng ở trạng thái tối ưu và chuẩn bị quy trình khôi phục đáng tin cậy.
Nếu nghi ngờ đang có cuộc tấn công, hãy kiểm tra các chỉ số về lưu lượng và dịch vụ, liên hệ với nhà cung cấp dịch vụ lưu trữ và xác định những dịch vụ bị ảnh hưởng.
Tránh thay đổi quy tắc tường lửa khi xảy ra sự cố nếu chưa kiểm thử, vì những thay đổi này có thể chặn khách hàng hợp lệ hoặc quyền truy cập quản trị.
Bảo vệ chống DDoS ở cấp độ máy chủ: iptables, LiteSpeed và Imunify360
Có. Một số công cụ bảo mật ở cấp độ máy chủ có thể giúp giảm tác động của một số cuộc tấn công DDoS nếu được cấu hình đúng cách.
- iptables: Các quy tắc tường lửa Linux có thể hạn chế kết nối không mong muốn, chặn lưu lượng đáng ngờ và áp dụng giới hạn tốc độ. Tuy nhiên, chúng không thể ngăn các cuộc tấn công lớn làm quá tải đường truyền mạng của máy chủ.
- LiteSpeed Web Server: Tính năng giới hạn tích hợp cho từng máy khách có thể hạn chế số lượng yêu cầu, kết nối và mức sử dụng băng thông quá mức. Một số tính năng chống DDoS nâng cao yêu cầu giấy phép LiteSpeed cụ thể.
- Imunify360: Cung cấp tính năng bảo vệ bằng tường lửa, phát hiện DoS, yêu cầu bot xác minh và giới hạn tốc độ yêu cầu HTTP để giúp giảm thiểu lưu lượng gây hại.
Các công cụ này phát huy hiệu quả tốt nhất khi kết hợp với giải pháp giảm thiểu tấn công DDoS ở cấp độ dịch vụ lưu trữ. Biện pháp bảo vệ ở lớp mạng xử lý các đợt tấn công tràn ngập lưu lượng trước khi chúng đến máy chủ, còn các công cụ bảo mật cục bộ giúp kiểm soát kết nối và yêu cầu ứng dụng gây hại.
Luôn kiểm thử kỹ các quy tắc bảo mật để tránh chặn người dùng hợp lệ.
Bảo vệ chống DDoS tại ZYNOO
ZYNOO tích hợp giải pháp giảm thiểu tấn công DDoS vào dịch vụ lưu trữ VPS và hạ tầng máy chủ chuyên dụng tại Bulgaria.
Hạ tầng của chúng tôi cung cấp năng lực giảm thiểu tấn công DDoS lên đến 500 Gbps, giúp lọc lưu lượng độc hại và giảm gián đoạn dịch vụ.
Khách hàng có thể chọn tài nguyên ảo hoặc tài nguyên vật lý dành riêng tùy theo yêu cầu của ứng dụng.
Khám phá các gói lưu trữ VPS hoặc máy chủ chuyên dụng tại Bulgaria của chúng tôi để so sánh các cấu hình hiện có.
Năng lực giảm thiểu tấn công không bảo đảm khả năng bảo vệ trước mọi cuộc tấn công. Hãy xác nhận phạm vi bảo vệ cho các giao thức liên quan và những yêu cầu ở cấp độ ứng dụng của dịch vụ bạn sử dụng.
Câu hỏi thường gặp
Không. Biện pháp giảm thiểu hiệu quả giúp tăng đáng kể khả năng chống chịu, nhưng kết quả còn phụ thuộc vào đặc điểm của cuộc tấn công, dung lượng mạng, hành vi của ứng dụng và các công nghệ bảo vệ hiện có.
Có. Phần cứng dành riêng cung cấp tài nguyên điện toán độc quyền nhưng không thể ngăn kẻ tấn công làm quá tải kết nối mạng hoặc ứng dụng.
Thường là không. Tường lửa giúp kiểm soát quyền truy cập, nhưng các đợt tấn công tràn ngập lưu lượng lớn thường cần được giảm thiểu ở mạng thượng nguồn. Website cũng có thể hưởng lợi từ WAF và việc giới hạn tốc độ ở cấp độ ứng dụng.
Kết luận
Giải pháp bảo vệ chống DDoS đóng vai trò quan trọng trong việc duy trì khả năng truy cập website, API, dịch vụ lưu trữ VPS và máy chủ chuyên dụng khi xảy ra tấn công bằng lưu lượng độc hại.
Cách tiếp cận hiệu quả nhất là kết hợp biện pháp giảm thiểu ở mạng thượng nguồn đối với các mối đe dọa Lớp 3/4 với bảo mật ứng dụng Lớp 7 phù hợp, giám sát và lập kế hoạch ứng phó sự cố.
Khi đánh giá hạ tầng lưu trữ, hãy chọn giải pháp bảo vệ dựa trên các dịch vụ bạn vận hành và những mối đe dọa mà chúng phải đối mặt, chứ không chỉ dựa vào năng lực giảm thiểu tấn công.




